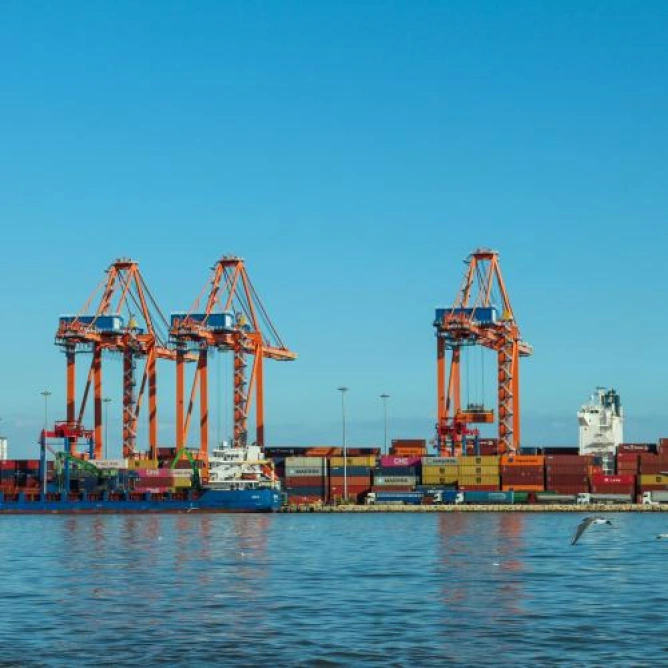

欧盟委员会于2026年11月19日星期四对罗马尼亚启动侵权程序,原因是其未履行有关商船、港口设施和港口安全的部分行政与监管义务。欧盟行政机构认为,罗马尼亚当局未全面实施旨在防止蓄意非法行为(包括有组织犯罪和非法贩运)以及保护关键基础设施的框架。该程序编号为INFR(2026)2252,首先通过正式通知函启动,罗马尼亚有两个月时间作出答复。委员会未公开说明涉及哪些港口或具体义务。
简而言之 欧盟委员会于2026年11月19日通过正式通知函对罗马尼亚启动INFR(2026)2252程序。案件涉及商船、港口设施和港口安全方面的行政与监管任务。委员会未公开指出具体港口、运营商或个别缺陷。相关规则旨在防范蓄意非法行为,包括未经授权进入和非法贩运。规则要求开展安全评估、制定保护计划、实施控制和检查,这与预防航行事故有所区别。罗马尼亚有两个月时间作出答复并进行整改。如果答复不令人满意,委员会可以发布理由充分的意见;在本案中,委员会尚未宣布将案件提交欧盟法院,也未宣布实施经济制裁。
委员会在11月19日的公报中援引了三项立法文件:《条例(EC)第725/2004号》、《指令2005/65/EC》和《条例(EC)第324/2008号》。这些文件为保护商船、船舶与陆地基础设施发生互动的设施以及整个港口规定了互补义务。该框架包括威胁评估、保护措施规划、责任分配以及实施情况核查。这些是立法规定的一般要求,并非对罗马尼亚所指控的个别缺陷清单。
该程序涉及防范蓄意非法行为,例如破坏、未经授权进入或非法贩运。在海事术语中,这属于保安范畴,与事故预防和航行技术安全不同。委员会在其公报中未指出任何袭击、不安全船舶或具体事件。
委员会援引的第一项文件是《条例(EC)第725/2004号》,该条例在欧盟层面引入了以《国际船舶和港口设施保安规则》为基础的要求,该规则称为ISPS规则。该规则是在国际海事组织框架内制定的,与关于海上人命安全的SOLAS公约相关。该条例旨在识别威胁,并制定保护参与海运的船舶和港口设施的措施。在这一背景下,港口设施是指船舶与港口之间直接互动发生的区域:人员登船或下船、货物装卸,或为船舶提供必要服务的区域。
相关规则包括保安评估、具体计划、指定责任以及访问控制、敏感区域监控和威胁应对程序等措施。对于船舶而言,ISPS框架还要求制定保安计划,明确公司和船舶层面的责任,并进行相应认证。
如果港口的其他区域或这些区域之间的连接仍未纳入协调评估,仅保护一个港口设施是不够的。因此,《指令2005/65/EC》将该方法扩展到整个港口,同时考虑基础设施的特点以及不同部门之间的互动。该指令要求成员国指定港口保安主管机构,开展风险评估,并确保制定、批准、实施和更新保安计划。评估必须确定重要基础设施和资产、可能的威胁,以及可能促成事件发生的脆弱性。
计划根据风险级别确定适用的程序、措施和责任。计划必须与ISPS框架规定的港口设施计划相协调。该指令规定了三个保安级别:基本级别;风险增加时采取额外措施的级别;以及事件很可能发生或迫在眉睫时适用的级别。评估和计划必须在必要时进行审查,且至少每五年一次。各国有义务监督计划的实施,并确保开展适当的演练。
委员会援引的第三项文件《条例(EC)第324/2008号》规定了检查程序,欧盟委员会据此核查海事保安立法的实施情况。这些检查旨在核实国家系统和程序是否符合欧洲要求。检查的性质决定了其范围并不限于是否存在相关规范性文件。核查还可以关注主管机关如何组织和监督保安义务的实施。由此,欧洲框架在保护要求、各国行政责任以及委员会核查这些要求是否真正有效运作的能力之间建立了联系。
在罗马尼亚,政府第248/2004号决定规定了ISPS规则的实施方法规范,交通部长第290/2007号命令则转化了有关港口保安的指令。该命令将职责分配给交通部和港口保安主管机关,包括海港、海上多瑙河港口及通航运河管理机构。罗马尼亚海军当局另行公布适用于船舶和港口设施的保安与认证规范。国家框架的存在并不证明所有任务都已在实践中得到履行。
该指令还要求整个港口的保安负责人和港口设施保安官之间开展合作。一项海上作业可能涉及多个区域和机构,从船舶抵达,到货物装卸,再到货物离开港口。定期演练和检查旨在测试威胁级别发生变化时程序的执行情况。
正式通知函是《欧洲联盟运作条约》第258条规定的侵权程序的第一阶段。委员会通过该通知向国家主管机关说明其对欧洲法律适用情况的关切,并给予其答复机会。罗马尼亚有两个月时间提交解释并纠正所指出的缺陷。如果答复不足,委员会可以发布理由充分的意见,阐明其法律立场并要求合规。随后才可能将案件提交欧盟法院。11月19日,委员会尚未宣布在本案中将案件提交法院、作出谴责判决或对罗马尼亚实施经济制裁。答复期限自正式通知之日起计算。
委员会将在决定结案或继续推进程序之前,评估罗马尼亚当局的答复。
最新新闻
同一主题的新闻