
Pochi giorni prima, nelle notti del 22 e 23 ottobre, le autorità della Repubblica di Moldova avevano annunciato un attacco informatico su vasta scala che aveva generato circa 11 milioni di richieste di accesso e interrogazioni sospette dei database, mentre i servizi presi di mira erano stati disconnessi preventivamente per bloccare l’accesso non autorizzato. Sebbene le istituzioni non avessero precisato allora se i dati fossero stati effettivamente estratti, avevano avvertito la popolazione che l’incidente avrebbe potuto essere seguito da tentativi di frode, attraverso il contatto con le vittime mediante informazioni personali, presentandosi come dipendenti di istituzioni pubbliche o banche.
Successivamente, sono stati segnalati nuovi tentativi di accesso forzato: il 26 ottobre, diverse piattaforme pubbliche digitali sono rimaste indisponibili, essendo state disconnesse preventivamente per la verifica dell’infrastruttura, mentre gli specialisti monitoravano i sistemi e attuavano misure di messa in sicurezza. Parallelamente, i dati pubblicati dalle agenzie statali hanno indicato che l’attacco iniziale aveva consentito l’estrazione non autorizzata di alcune informazioni relative a circa 750.000 IDNP, inclusi dati sulla famiglia, pensioni, patenti di guida e alcune informazioni finanziarie, mentre le autorità hanno affermato che le verifiche dovrebbero includere anche i sistemi non connessi a internet.
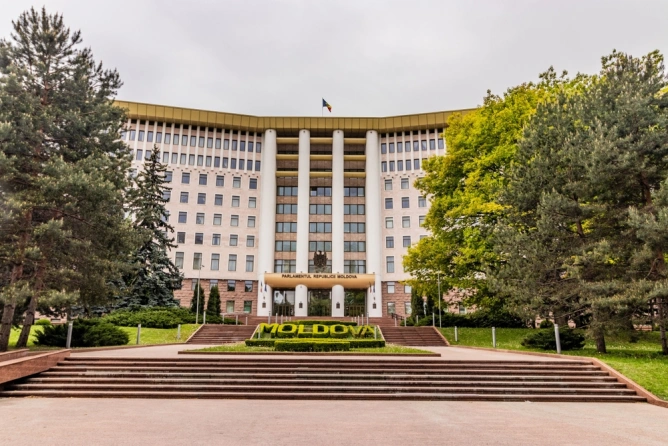
In risposta, la presidente Maia Sandu ha convocato per il periodo successivo una riunione del Consiglio nazionale di sicurezza per valutare l’attacco e le misure di risposta, mentre il Parlamento ha successivamente annunciato che avrebbe organizzato audizioni, dopo che l’opposizione aveva chiesto l’esame dell’incidente e l’individuazione delle vulnerabilità informatiche.