Identifier les auteurs des sabotages ne peut remplacer la protection des infrastructures européennes



Retrouvez toujours nos actualités sur Google
En octobre, l’Union européenne a prolongé les sanctions visant les activités déstabilisatrices de la Russie, à un moment où le débat sur le sabotage se concentre souvent sur la même question : qui est responsable ? Identifier les auteurs est important pour les enquêtes et pour justifier une réaction. Mais, avertit la chercheuse Minna Ålander dans une analyse du SCEEUS publiée le 28 octobre, rendre une opération publique ne la rend pas automatiquement plus difficile à reproduire. Pour les États européens, la question est aussi de savoir comment maintenir les infrastructures opérationnelles et réduire les possibilités d’action des personnes impliquées.
En bref, identifier les responsables d’un sabotage peut aider l’enquête et justifier des sanctions. Cela ne les empêche toutefois pas, à lui seul, de préparer d’autres attaques. La chercheuse Minna Ålander recommande des mesures répétées visant à entraver l’activité des réseaux impliqués. Parallèlement, des installations mieux protégées, des réparations rapides et des itinéraires alternatifs peuvent réduire les dégâts et les interruptions de services. L’UE dispose d’un cadre pour des réactions coordonnées, mais les mesures sont décidées au cas par cas. Les propositions de la chercheuse, y compris les opérations cybernétiques offensives, ne sont pas des décisions approuvées collectivement par l’Union. Le Conseil a prolongé jusqu’au 9 octobre 2027 les sanctions visant les activités déstabilisatrices de la Russie. L’existence de sanctions ne prouve pas que les attaques ont été stoppées. Chaque incident exige ses propres éléments de preuve. Un soupçon des autorités ou une accusation politique n’équivaut pas à une culpabilité établie par un tribunal, et un incendie ou une panne ne peuvent pas être automatiquement attribués à la Russie.
Ålander part d’une observation dérangeante. Un État qui cherche à créer de l’insécurité peut obtenir un effet politique même lorsqu’une opération échoue ou est découverte. La publicité peut renforcer son image d’adversaire capable de frapper n’importe où. Dans cette interprétation, révéler l’identité des responsables reste nécessaire, mais doit s’accompagner de mesures qui réduisent leur capacité à poursuivre leurs activités.
L’analyse ne justifie pas l’abandon de l’attribution publique. Sans explication des éléments de preuve disponibles, les citoyens ne peuvent recevoir que des affirmations alarmantes, et les réponses des autorités peuvent sembler arbitraires. La distinction utile est entre identifier un réseau et interrompre ses activités. La première fournit la base de la seconde, sans la remplacer.
C’est également là qu’apparaît une limite essentielle pour le récit journalistique. Une évaluation stratégique concernant la Russie ne prouve pas qui a provoqué un incendie, une panne ou une interruption des communications. Chaque incident exige ses propres éléments de preuve. Le soupçon, l’accusation des procureurs et la culpabilité établie par un tribunal sont des étapes différentes, et l’existence d’une campagne plus vaste ne permet pas de les court-circuiter.
La résilience revêt un sens concret lorsqu’un système est perturbé. Elle signifie la possibilité de réparer une installation, d’utiliser un itinéraire alternatif ou de maintenir un service essentiel pendant que la cause de l’incident fait l’objet d’une enquête. Elle ne demande pas aux citoyens d’accepter les attaques comme normales, mais vise à réduire les dégâts et la durée pendant laquelle ils se propagent.
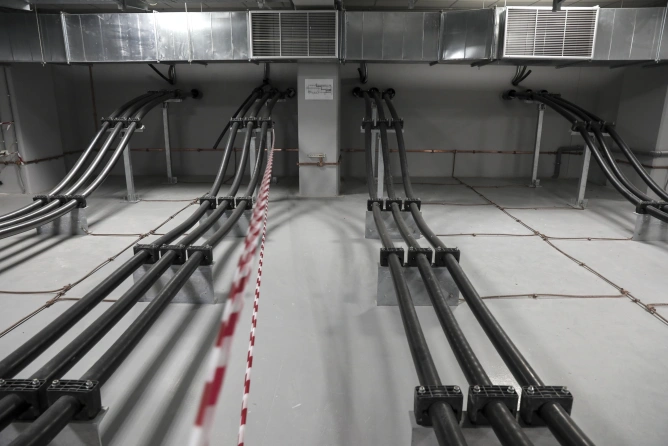
Une installation mieux protégée peut rendre l’opération plus difficile. La capacité de remplacement ou de réparation peut en réduire le bénéfice. La coopération entre opérateurs et autorités peut empêcher qu’une perturbation locale ne se transforme en crise plus vaste. Il s’agit de mécanismes de réduction des vulnérabilités, et non de preuves qu’un système donné est déjà suffisamment protégé.
Cette approche a aussi ses limites. La protection a un coût, les responsabilités sont partagées et une absence totale de points vulnérables dans un réseau n’est pas une promesse crédible. La priorisation doit tenir compte de l’importance du service, des conséquences d’une interruption et des possibilités réelles de rétablissement. Le nombre d’incidents rendus publics ne mesure pas à lui seul l’efficacité de ce travail.
Selon Minna Ålander, les opérations conçues pour rester sous le seuil d’un conflit armé ne sont pas nécessairement stoppées par la même logique que celle utilisée pour dissuader une invasion. Elle propose des réactions cumulatives qui restreignent la liberté de mouvement des réseaux impliqués et augmentent le coût des opérations. Certaines de ses options, notamment les options cybernétiques offensives, sont des recommandations d’experte, et non des mesures approuvées collectivement par l’UE.
Le cadre adopté par le Conseil en juin 2022 combine prévention, coopération, mesures restrictives et rétablissement. La responsabilité principale reste celle des États membres, et une réponse européenne est définie au cas par cas. Le document exige le respect du droit international, des droits fondamentaux et du principe de proportionnalité. Il n’instaure pas de réaction militaire automatique à tout incident qualifié d’hybride.
Des mesures sont également appliquées. Le 8 octobre 2026, le Conseil a prolongé jusqu’au 9 octobre 2027 les sanctions individuelles du régime relatif aux activités déstabilisatrices de la Russie. Le gel des avoirs et les restrictions associées sont des instruments concrets ; leur seule existence ne démontre toutefois pas qu’ils ont mis fin à la campagne décrite par la chercheuse.
La question pertinente devient donc ce qui change après l’identification d’une attaque. Les points vulnérables sont-ils protégés, les preuves sont-elles conservées et les mécanismes utilisés sont-ils interrompus ? Sans ces conséquences, chaque nouvelle attribution peut mieux expliquer le risque sans le réduire suffisamment.
Sources
Dernières actualités
17:47
17:39
17:32
17:31
17:25
Voir plus d’actualités
ACTUALITÉS SUR LES MÊMES SUJETS
.webp)