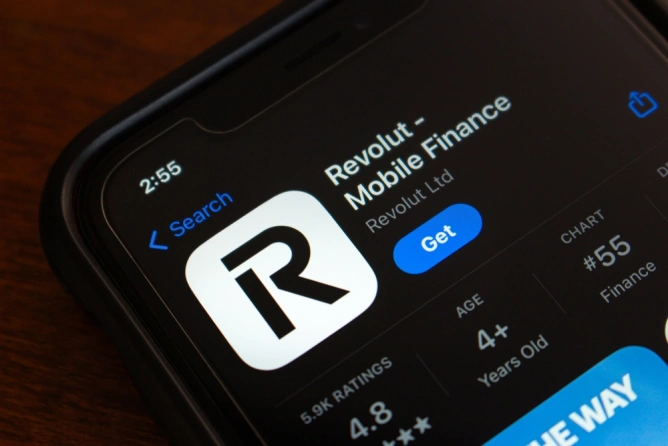
Revolut hat die Daten von 680 Kunden an Hacker übermittelt / Die Betrüger haben die Adresse der Präfektur von Reggio Calabria verwendet, um die Kundendaten zu erhalten



Sieh unsere Nachrichten immer auf Google
Revolut hat bestätigt, dass Informationen über 680 Kunden an Cyberkriminelle übermittelt wurden, die sich als italienische Behörden ausgaben. Die bereitgestellten Daten umfassten Informationen aus Pässen, Wohnadressen, Bankkonten und Transaktionen. Der Betrug wurde über mehrere Monate hinweg durch Nachrichten durchgeführt, die an den Revolut-Sitz in Litauen gesendet wurden.
Die Betrüger, die sich als die Gruppe „IAmNotAVillain“ identifizierten, nutzten eine zertifizierte E-Mail-Adresse, die der Präfektur Reggio Calabria zugeordnet war, einer dem italienischen Innenministerium unterstellten Einrichtung. In ihren Anfragen beriefen sie sich auf eine angebliche Untersuchung der Staatsanwaltschaft Mailand und auf europäische Instrumente der justiziellen Zusammenarbeit, darunter den Europäischen Ermittlungsbeschluss.
Die Nachrichten enthielten jedoch mehrere Unstimmigkeiten: Die Adresse in Reggio Calabria wurde für eine Untersuchung in Mailand verwendet, und einige Aktenzeichen waren der Staatsanwaltschaft Rom zugeordnet. Trotzdem forderte Revolut die Kriminellen am 24. März 2026 auf, den Briefkopf des Antrags zu korrigieren, und entschuldigte sich Anfang Mai für die Verzögerung bei der Übermittlung der Daten und kündigte ein internes Audit an.
In einer Nachricht vom 24. Juli bestätigte die Bank die Übermittlung der Dokumente und erklärte, dass 169 der angeforderten Konten vom Sitz im Vereinigten Königreich verwaltet wurden, für die ein anderes Verfahren galt. Später forderte die Gruppe Geld und drohte mit der Veröffentlichung der Daten.
Die italienische Postpolizei untersucht, wie die Adresse der Präfektur kompromittiert werden konnte.
Quellen


Neueste Nachrichten
13:30
13:17
13:05
12:56
12:55
Mehr Nachrichten ansehen
NACHRICHTEN ZU DENSELBEN THEMEN