
Kontext: Cyberangriff auf Revolut
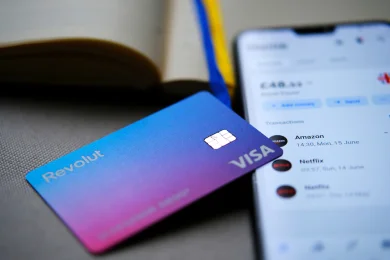
Revolut bestätigte im September, dass das Unternehmen Informationen über etwa 680 Kunden an Cyberkriminelle übermittelt hatte, die sich als italienische Behörden ausgaben. Die Betrüger sollen eine zertifizierte E-Mail-Adresse der Präfektur von Reggio Calabria verwendet und über mehrere Monate hinweg Anfragen per Nachrichten gestellt haben, wobei sie sich auf eine angebliche Untersuchung und europäische Instrumente der justiziellen Zusammenarbeit beriefen.
Die Hacker, die behaupteten, die Daten erlangt zu haben, drohten damit, die Daten weiterzuverkaufen, falls die Bank kein Lösegeld in Höhe von drei Millionen Dollar zahle. Revolut räumte ein, dass Daten einiger Kunden betroffen waren, stellte jedoch klar, dass nicht auf die Gelder zugegriffen worden sei und dass das Unternehmen eine interne Prüfung eingeleitet habe, während die italienischen Behörden Ermittlungen aufgenommen haben.