Йорг Фегерт призывает поставщиков доказать безопасность цифровых услуг, прежде чем получать доступ к несовершеннолетним


Всегда смотрите наши новости в Google
Рекомендация, представленная в Европейском парламенте, сохранит возрастные ограничения до внедрения безопасных и подходящих для детей функций. Защитные меры должны быть активны в настройках по умолчанию, а функции, предназначенные для взрослых, должны разблокироваться только после эффективной проверки возраста.
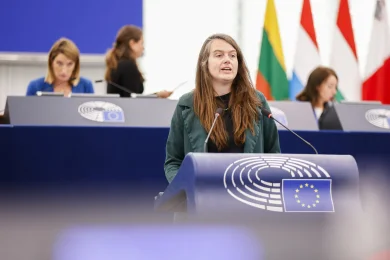
Поставщики социальных сетей и других цифровых услуг должны будут доказать, что предлагают безопасные и соответствующие возрасту функции, прежде чем получить доступ к несовершеннолетней аудитории, согласно рекомендации, поддержанной Йоргом Фегертом в Европейском парламенте в Страсбурге. Предложение, представленное в Комитете по внутреннему рынку и защите потребителей, поставило бы доступ к детям и подросткам в зависимость от наличия в сервисе защитных мер, сохраняя возрастные ограничения до выполнения этого условия.
Кратко
1.Поставщики должны будут доказать, что их услуги безопасны и соответствуют возрасту, прежде чем получить доступ к несовершеннолетним. Рекомендация принадлежит Йоргу Фегерту и Марии Мельхиор и не является новым обязательством, принятым Парламентом.
2.Защитные меры должны быть интегрированы в конфигурацию услуг по умолчанию, в том числе посредством ограничений функций, способствующих чрезмерному использованию. Функции, предназначенные для взрослых, могут активироваться только после эффективной проверки возраста.
3.Охватываемая область включает социальные сети, видеосервисы, игры и виртуальных компаньонов, если их функции или содержание создают риски для несовершеннолетних. Основная ответственность будет возложена на поставщиков, наряду с надзорной и направляющей ролью родителей.
4.Сопредседатели призывают к сотрудничеству между надзорными органами и эффективному доступу исследователей к данным платформ. Применение правил и оценка рисков будут зависеть от ресурсов органов власти и качества предоставляемой информации.
Фегерт и Мария Мельхиор, сопредседатели специальной группы по безопасности детей в интернете, требуют возложить на поставщиков обязанность доказывать безопасность продуктов и услуг. «Пока поставщики не докажут, что функции безопасны и соответствуют возрасту, тем самым соблюдая европейские и национальные меры, они не должны иметь доступа к несовершеннолетним», — пишут они в своих рекомендациях.
Условие касалось бы того, как сервис работает для несовершеннолетнего пользователя. В версии, безопасной по умолчанию, функции, не соответствующие возрасту и предназначенные для взрослых, могли бы активироваться только после эффективной проверки возраста. Таким образом, защита должна присутствовать в конфигурации, предлагаемой ребенку с самого начала.
Среди предлагаемых изменений — ограничения бесконечной прокрутки, автоматического воспроизведения, уведомлений и проблемных систем персонализированных рекомендаций. Авторы требуют, чтобы защитные настройки были частью сервиса для противодействия проектированию, способствующему зависимости, вводящим в заблуждение интерфейсам, нежелательным контактам и повторному воздействию определенных типов контента. Правила должны иметь возможность адаптироваться при появлении новых вредных функций.
Рекомендация охватывает более широкую область, чем социальные сети. В нее также входят видеоплатформы, предоставляющие несовершеннолетним доступ к контенту, не соответствующему возрасту, игры, подвергающие их воздействию вредных коммерческих практик или опасных контактов, и системы искусственного интеллекта с рисками для их безопасности или развития, включая виртуальных компаньонов. Критерием, используемым сопредседателями, является риск, создаваемый функциями и контентом.
При таком подходе основная ответственность за безопасность сервиса остается на поставщике. Родители и лица, осуществляющие уход за детьми, параллельно должны контролировать время, проводимое в интернете, и помогать им справляться с рисками. Для подростков старше 13 лет постепенная автономия должна реализовываться в безопасных и соответствующих возрасту сервисах.
Европейская комиссия уже рекомендует в своих руководящих принципах 2025 года по защите несовершеннолетних в рамках Регламента о цифровых услугах использовать закрытые по умолчанию аккаунты и отключать по умолчанию некоторые функции, способствующие чрезмерному использованию, такие как автоматическое воспроизведение и уведомления. Руководящие принципы являются добровольными и автоматически не гарантируют соответствие требованиям. Комиссия использует их как ориентир для оценки соблюдения статьи 28, пункта (1).
По мнению сопредседателей, последовательное применение защитных мер потребовало бы также более тесного сотрудничества между надзорными органами. Они призывают к обмену информацией между органами, применяющими правила в сфере цифровых услуг, защиты данных и искусственного интеллекта, а также к оценке имеющихся у них ресурсов. Рекомендация направлена на предотвращение противоречивых вмешательств и использование существующих контрольных структур.
Проверка результатов зависела бы и от доступа исследователей к данным платформ. Фегерт и Мельхиор требуют, чтобы поставщики эффективно отвечали на запросы данных для исследований и оценки рисков, а органы власти контролировали соблюдение этих требований. Они указывают, что полезность доступа зависит от качества и непрерывности предоставляемых данных, и поддерживают долгосрочные исследования для лучшего понимания воздействия услуг на несовершеннолетних.
Рекомендация является частью предложений, опубликованных в июле Фегертом и Мельхиор и представленных в IMCO 14 сентября. Их поддерживают оба сопредседателя, и они не отражают официальную позицию Европейской комиссии. Представление в Парламенте не устанавливает нового юридического обязательства для поставщиков.
Последние новости
00:05
22:51
22:34
22:19
22:02
Смотреть больше новостей
НОВОСТИ ПО ТЕМ ЖЕ ТЕМАМ
.webp)
.webp)