Jörg Fegert chiede che i fornitori dimostrino la sicurezza dei servizi digitali prima di poter accedere ai minori


Guarda sempre le nostre notizie su Google
La raccomandazione presentata al Parlamento europeo manterrebbe le restrizioni di età fino all’introduzione di funzioni sicure e adeguate ai bambini. Le protezioni dovrebbero essere attive per impostazione predefinita, mentre le funzioni destinate agli adulti dovrebbero essere sbloccate solo dopo efficaci verifiche dell’età.
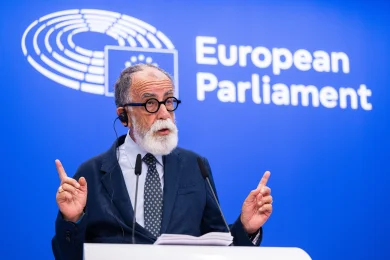
I fornitori di social network e di altri servizi digitali dovrebbero dimostrare di offrire funzioni sicure e adeguate all’età prima di poter accedere al pubblico minorenne, secondo la raccomandazione sostenuta da Jörg Fegert al Parlamento europeo, a Strasburgo. La proposta presentata nella Commissione per il mercato interno e la protezione dei consumatori subordinerebbe l’accesso di bambini e adolescenti alle protezioni introdotte nel servizio, mantenendo le restrizioni di età fino al soddisfacimento di tale condizione.
In breve
1.I fornitori dovrebbero dimostrare che i loro servizi sono sicuri e adeguati all’età prima di poter accedere ai minori. La raccomandazione è di Jörg Fegert e Maria Melchior e non costituisce un nuovo obbligo adottato dal Parlamento.
2.Le protezioni dovrebbero essere integrate nella configurazione predefinita dei servizi, anche attraverso limiti alle funzioni che favoriscono l’uso eccessivo. Le funzioni destinate agli adulti potrebbero essere attivate solo dopo efficaci verifiche dell’età.
3.L’ambito interessato comprende social network, servizi video, giochi e compagni virtuali quando le loro funzioni o i loro contenuti presentano rischi per i minori. La responsabilità principale spetterebbe ai fornitori, insieme al ruolo di supervisione e orientamento dei genitori.
4.I copresidenti chiedono cooperazione tra le autorità di vigilanza e un accesso effettivo dei ricercatori ai dati delle piattaforme. L’applicazione delle regole e la valutazione dei rischi dipenderebbero dalle risorse delle autorità e dalla qualità delle informazioni fornite.
Fegert e Maria Melchior, copresidenti del gruppo speciale per la sicurezza dei bambini online, chiedono che l’onere di dimostrare la sicurezza di prodotti e servizi ricada sui fornitori. «Finché i fornitori non dimostreranno che le funzioni sono sicure e adeguate all’età, rispettando così le misure europee e nazionali, non dovrebbero poter accedere ai minori», scrivono i due nelle loro raccomandazioni.
La condizione riguarderebbe il modo in cui il servizio funziona per un utente minorenne. In una versione sicura per impostazione predefinita, le funzioni non adeguate all’età e destinate agli adulti potrebbero essere attivate solo dopo efficaci verifiche dell’età. La protezione dovrebbe quindi essere presente nella configurazione offerta al bambino fin dall’inizio.
Tra i cambiamenti proposti figurano limiti allo scorrimento infinito, alla riproduzione automatica, alle notifiche e ai sistemi problematici di raccomandazione personalizzata. Gli autori chiedono che le impostazioni di protezione facciano parte del servizio per contrastare la progettazione che favorisce la dipendenza, le interfacce ingannevoli, i contatti indesiderati e l’esposizione ripetuta a determinati tipi di contenuti. Le regole dovrebbero poter essere adattate quando compaiono nuove funzioni dannose.
La raccomandazione copre un ambito più ampio dei social network. Sono interessate anche le piattaforme video che consentono ai minori di accedere a contenuti non adeguati all’età, i giochi che li espongono a pratiche commerciali dannose o a contatti pericolosi e i sistemi di intelligenza artificiale con rischi per la loro sicurezza o il loro sviluppo, compresi i compagni virtuali. Il criterio utilizzato dai copresidenti è il rischio creato dalle funzioni e dai contenuti.
Secondo questo approccio, la responsabilità principale della sicurezza del servizio rimane al fornitore. I genitori e le persone che si prendono cura dei bambini hanno, parallelamente, il ruolo di sorvegliare il tempo trascorso online e di guidarli nella gestione dei rischi. Per gli adolescenti di età superiore ai 13 anni, l’autonomia progressiva dovrebbe essere esercitata in servizi sicuri e adeguati all’età.
La Commissione europea raccomanda già, attraverso gli orientamenti del 2025 sulla protezione dei minori nell’ambito del Regolamento sui servizi digitali, account privati per impostazione predefinita e la disattivazione predefinita di alcune funzioni che favoriscono l’uso eccessivo, come la riproduzione automatica e le notifiche. Gli orientamenti sono volontari e non garantiscono automaticamente la conformità. La Commissione li utilizza come riferimento per valutare il rispetto dell’articolo 28, paragrafo (1).
L’applicazione coerente delle protezioni richiederebbe anche una cooperazione più stretta tra le autorità di vigilanza, secondo i copresidenti. Essi chiedono scambi di informazioni tra le autorità che applicano le norme sui servizi digitali, sulla protezione dei dati e sull’intelligenza artificiale, nonché una valutazione delle risorse di cui dispongono. La raccomandazione mira a evitare interventi contraddittori e a utilizzare le strutture di controllo esistenti.
La verifica dei risultati dipenderebbe anche dall’accesso dei ricercatori ai dati delle piattaforme. Fegert e Melchior chiedono che i fornitori rispondano effettivamente alle richieste di dati per la ricerca e la valutazione dei rischi e che le autorità monitorino il rispetto di tali requisiti. Essi osservano che l’utilità dell’accesso dipende dalla qualità e dalla continuità dei dati forniti e sostengono ricerche di lunga durata per comprendere meglio gli effetti dei servizi sui minori.
La raccomandazione fa parte delle proposte pubblicate a luglio da Fegert e Melchior e presentate in IMCO il 14 settembre. Esse sono sostenute dai due copresidenti e non rappresentano la posizione ufficiale della Commissione europea. La presentazione al Parlamento non istituisce un nuovo obbligo giuridico per i fornitori.
Ultime notizie
20:34
20:26
20:21
20:13
20:12
Vedi altre notizie
NOTIZIE SUGLI STESSI ARGOMENTI