search icon
search icon
Flag Arrow Down
Română
Română
Magyar
Magyar
English
English
Français
Français
Deutsch
Deutsch
Italiano
Italiano
Español
Español
Русский
Русский
日本語
日本語
中国人
中国人

Cambia lingua

arrow down
  • Română
    Română
  • Magyar
    Magyar
  • English
    English
  • Français
    Français
  • Deutsch
    Deutsch
  • Italiano
    Italiano
  • Español
    Español
  • Русский
    Русский
  • 日本語
    日本語
  • 中国人
    中国人
Sezioni
  • Ultima ora
  • Esclusivo
  • Sondaggi INSCOP
  • Podcast
  • UE
  • Diaspora
  • Repubblica di Moldova
  • Politica
  • Economia
  • Attualità
  • Internazionale
  • Sport
  • Salute
  • Educazione
  • Scienza IT&C
  • Arte & Lifestyle
  • Opinioni
  • Elezioni 2025
  • Ambiente
Chi siamo
Contatto
Informativa sulla privacy
Termini e condizioni
Scorri rapidamente i notiziari e scopri come vengono trattati nelle diverse pubblicazioni!
  • Ultima ora
  • Esclusivo
    • Sondaggi INSCOP
    • Podcast
    • UE
    • Diaspora
    • Repubblica di Moldova
    • Politica
    • Economia
    • Attualità
    • Internazionale
    • Sport
    • Salute
    • Educazione
    • Scienza IT&C
    • Arte & Lifestyle
    • Opinioni
    • Elezioni 2025
    • Ambiente
140 nuove notizie nelle ultime 24 ore
  1. Home
  2. Politica
Ieri 20:40

Lo Stato potrebbe ricompensare finanziariamente le persone che scoprono vulnerabilità informatiche nelle istituzioni pubbliche / Il progetto ha superato il Senato e arriva alla Camera dei Deputati

Raluca Ioana Draghici
whatsapp
facebook
linkedin
x
copy-link copy-link
2 novembre 2026, 20:40
main event image
Politica
shutterstock.com
google-preference

Guarda sempre le nostre notizie su Google

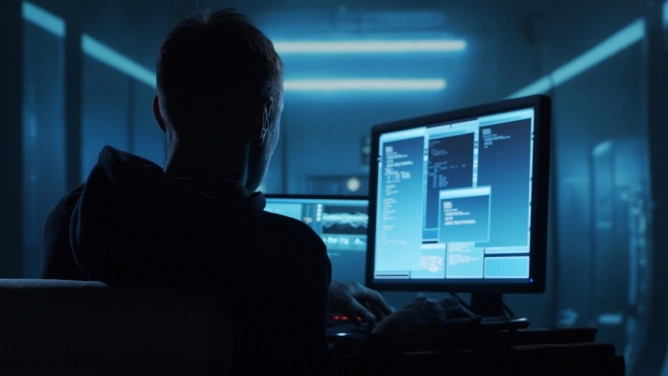
Lunedì 2 novembre 2026, il Senato ha adottato un progetto di legge che consente al Direttorato nazionale per la sicurezza cibernetica (DNSC) di organizzare programmi di tipo «bug bounty» per le reti e i sistemi informatici delle autorità e delle istituzioni pubbliche. Gli specialisti che identificano e segnalano vulnerabilità reali e convalidate dovrebbero ricevere ricompense finanziarie.

Il meccanismo consente agli esperti di testare legalmente e in modo controllato i sistemi pubblici, affinché le falle vengano risolte prima di essere sfruttate dagli aggressori. La partecipazione sarà possibile soltanto con il previo, esplicito e scritto consenso di tutti i titolari o amministratori dei sistemi interessati. L’autorizzazione stabilirà i componenti che possono essere sottoposti a test e i limiti delle verifiche.

Il progetto vieta l’accesso, la copia, la cancellazione o la modifica non autorizzata dei dati, gli attacchi brute-force, il phishing, l’utilizzo di malware e il mantenimento dell’accesso dopo la scadenza dell’autorizzazione. Le vulnerabilità potranno essere divulgate soltanto attraverso procedure coordinate. La violazione delle regole comporta la perdita dell’autorizzazione e della ricompensa, senza escludere l’eventuale responsabilità giuridica.

L’iniziativa integra il quadro stabilito dall’OUG 155/2024 e dalla Legge 124/2025. Il progetto passa alla Camera dei deputati, organo decisionale.

َ,
Context: România își consolidează treptat cadrul de securitate cibernetică și obligațiile instituțiilor publice

Anterior, Senatul a prelungit până la 31 decembrie 2035 interdicția achiziționării, instalării și utilizării de produse și servicii software din Rusia de către autoritățile publice, măsură justificată prin riscurile de securitate legate de invazia Federației Ruse în Ucraina. În paralel, legea a fost completată și cu reguli pentru cooperarea autorităților cu furnizorii de servicii digitale: Senatul a adoptat un proiect care obligă astfel de companii să desemneze un sediu sau un reprezentant legal într-un stat membru UE pentru ca autoritățile să poată accesa mai ușor probe electronice.

Pe partea de responsabilizare practică, DNSC a aplicat și sancțiuni: o instituție din administrația publică centrală a fost amendată cu 50.000 de lei deoarece nu a notificat la timp un incident de securitate cibernetică, iar directoratul a subliniat că notificarea rapidă este esențială pentru gestionarea și limitarea efectelor.

Totodată, Camera Deputaților a adoptat un proiect care permite includerea investițiilor în securitatea cibernetică a rețelelor în facturile de energie și gaze, urmând ca normele tehnice și verificarea planurilor să fie elaborate de DNSC, iar modificările metodologiilor de tarifare să fie gestionate de ANRE.

Fonti

sursa imagine
Antena3
Statul român îi va plăti pe hackerii care găsesc breșe de securitate în sistemele instituțiilor publice
sursa imagine
Financial Intelligence
Senat: DNSC va iniţia programe de identificare a vulnerabilităţilor în sistemele informatice ale autorităţilor publice, cu acordarea de recompense
sursa imagine
Stirile ProTV
Statul român va oferi recompense în bani celor care găsesc vulnerabilități în sistemele informatice ale autorităților

Ultime notizie

23:00

I prezzi del petrolio sono scesi di oltre il 7% lunedì, sulla scia dei segnali inviati dall'Iran riguardo alla propria apertura a negoziati di pace con gli Stati Uniti

22:57

Donald Trump annuncia gli artisti che saranno premiati durante la cerimonia dei Kennedy Center Honors

22:53

Likud, il partito di Benjamin Netanyahu, chiede il rinvio della convalida delle elezioni, adducendo possibili interferenze straniere nel voto

22:49

Il Comune di Piatra-Neamț costruisce un ospedale di cure palliative con 40 posti letto, finanziato attraverso fondi europei

22:46

USR e PNL chiedono di indagare sui voli privati verso Mykonos e Nizza / PSD vuole l’estensione delle verifiche

Vedi altre notizie

NOTIZIE SUGLI STESSI ARGOMENTI

event image
Attualità
La Camera dei deputati ha adottato il progetto che consente di includere gli investimenti informatici nelle bollette dell’energia e del gas
event image
Attualità
DNSC: multa di 50.000 lei a un’istituzione pubblica centrale che non ha notificato tempestivamente un incidente
event image
Internazionale
Un hacker austriaco ha scoperto una vulnerabilità di Google e ha ricevuto una ricompensa di 80.000 euro
event image
Attualità
Audizioni in Parlamento: il Centro Nazionale Cyberint ha trasmesso 1.300 informative riguardanti le vulnerabilità delle istituzioni pubbliche
event image
Attualità
Il Senato ha approvato la legge che obbliga i fornitori digitali ad avere un rappresentante legale nell’UE per accedere alle prove elettroniche
event image
Educazione
Il Senato ha approvato il progetto di legge che prevede l’assegnazione delle borse di studio scolastiche anche durante le vacanze. La Camera dei Deputati prenderà la decisione finale
app preview
Feed di notizie personalizzato, ricerca con AI e notifiche in un’esperienza più interattiva.
app preview app preview
DNSC progetto di legge sicurezza informatica Senato rumeno sicurezza informatica

Raccomandazioni dell’editore

main event image
Attualità
Ieri 20:53

Șase magazine din România, parte a aceluiași lanț, au fost vizate de un posibil atac cibernetic / Precizări DNSC

Fonti
imagine sursa
imagine sursa
imagine sursa
imagine sursa
imagine sursa
main event image
Internazionale
Ieri 21:31

Donald Trump chiede alla Corte Suprema di bloccare oltre 20.000 schede elettorali della California

Fonti
imagine sursa
imagine sursa
imagine sursa
app preview
Feed di notizie personalizzato, ricerca con AI e notifiche in un’esperienza più interattiva.
app preview
app store badge google play badge
  • Ultima ora
  • Esclusivo
  • Sondaggi INSCOP
  • Podcast
  • UE
  • Diaspora
  • Repubblica di Moldova
  • Politica
  • Economia
  • Attualità
  • Internazionale
  • Sport
  • Salute
  • Educazione
  • Scienza IT&C
  • Arte & Lifestyle
  • Opinioni
  • Elezioni 2025
  • Ambiente
  • Chi siamo
  • Contatto
Informativa sulla privacy
Politica sui cookie
Termini e condizioni
Licenze open source
Tutti i diritti riservati Strategic Media Team SRL

Tecnologia in partnership con

anpc-sal anpc-sol