Audizioni in Parlamento: il Centro Nazionale Cyberint ha trasmesso 1.300 informative riguardanti le vulnerabilità delle istituzioni pubbliche



Guarda sempre le nostre notizie su Google
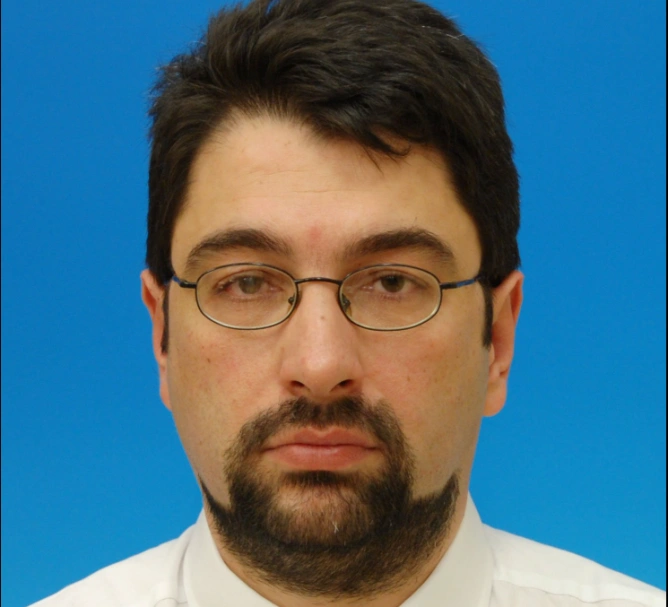
Il Centro Nazionale Cyberint (CNC) ha trasmesso, tra il 2021 e il 2026, 1.304 informative alle istituzioni pubbliche riguardo a vulnerabilità tecniche, procedurali e umane, ha dichiarato il capo dell’istituzione, Anton Rog, in Parlamento. La rivelazione è stata fatta durante le audizioni sull’attacco ransomware che ha colpito l’ANCPI il 14 luglio 2026 e ha bloccato la piattaforma e-Terra e le transazioni immobiliari per quasi un mese.
Secondo il CNC, vulnerabilità critiche presso l’ANCPI sono state individuate e segnalate già dal 2021 alla dirigenza dell’istituzione, al Ministero dello Sviluppo e al primo ministro dell’epoca. Tuttavia, secondo Rog, l’SRI non ha ricevuto una risposta ufficiale da parte dell’agenzia.
L’attacco è stato attribuito al gruppo ByteToBreach, che avrebbe cancellato circa 1.000 server virtuali. Il DNSC ha individuato password deboli e riutilizzate, sistemi non aggiornati e regole di accesso permissive. L’istituzione ha precisato che non vi sono indicazioni di un interessamento delle banche dati e che l’attività dell’ANCPI potrebbe riprendere integralmente la settimana successiva.
Il DNSC ha trasmesso notifiche a 2.400 istituzioni, segnalando oltre 40.000 vulnerabilità.
I parlamentari hanno avvertito che decine o persino centinaia di istituzioni pubbliche potrebbero trovarsi ad affrontare situazioni analoghe.
Fonti



Ultime notizie
22:54
22:46
22:40
22:25
22:13
Vedi altre notizie
NOTIZIE SUGLI STESSI ARGOMENTI