TJUE: el banco debe reembolsar inmediatamente un pago no autorizado aunque alegue negligencia grave del cliente



Ve siempre nuestras noticias en Google
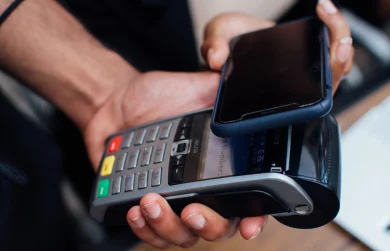
El Tribunal de Justicia de la Unión Europea ha decidido que un banco no puede rechazar el reembolso inmediato de una transacción no autorizada únicamente porque sostenga que el cliente fue gravemente negligente. En un asunto originado por un ataque de phishing en Polonia, el Tribunal separa la obligación de devolver rápidamente el dinero de la cuestión de quién soporta definitivamente la pérdida: el banco puede reclamar posteriormente el dinero si demuestra la negligencia grave del cliente.
En principio, un banco debe reembolsar inmediatamente el importe de una operación de pago no autorizada aunque considere que su propio cliente hizo posible el fraude por negligencia grave, decidió el Tribunal de Justicia de la Unión Europea (TJUE) el 15 de octubre. En el asunto C-70/25, Tukowiecka, el Tribunal interpreta las normas de la Directiva sobre servicios de pago PSD2 de modo que el reembolso rápido y la determinación definitiva de la persona que soporta la pérdida sean dos etapas distintas.
En resumen
El proveedor de servicios de pago debe reembolsar la transacción no autorizada inmediatamente y, como muy tarde, al final del siguiente día hábil después de haber tenido conocimiento de la transacción o de haber sido notificado.
Invocar la negligencia grave del cliente no permite al banco aplazar este reembolso.
La excepción expresa se refiere a la situación en la que el banco tiene motivos razonables para sospechar que el propio cliente ha cometido un fraude y comunica dichos motivos por escrito a la autoridad nacional competente.
Después del reembolso, el banco puede exigir al cliente que soporte la pérdida si demuestra que este incumplió intencionadamente o por negligencia grave sus obligaciones relativas a la seguridad del instrumento de pago.
La sentencia se refiere a las transacciones no autorizadas. No significa que cualquier pago efectuado por un cliente a un comerciante fraudulento deba reembolsarse automáticamente.
El litigio comenzó después de que una clienta de un banco polaco intentara vender un objeto en una plataforma en línea. Una persona que se presentó como comprador le envió un enlace falso, aparentemente destinado a confirmar la venta. El enlace la condujo a un sitio web que imitaba la página de su banco, donde la mujer introdujo sus datos de autenticación para los servicios bancarios en línea. Con ayuda de esta información, el autor del fraude transfirió de la cuenta aproximadamente 3.000 zlotys polacos, equivalentes a unos 700 euros.
La clienta notificó al banco y a la policía al día siguiente. Sin embargo, el banco se negó a reembolsarle el importe, argumentando que la mujer había divulgado sus datos bancarios y no había protegido adecuadamente sus elementos de seguridad personalizados. Desde la perspectiva del banco, la conducta constituía negligencia grave y le permitía rechazar el reembolso.
La clienta impugnó esta interpretación ante un tribunal polaco. El Sąd Rejonowy w Koszalinie, Tribunal de Distrito de Koszalin, solicitó al TJUE que determinara si los artículos 73 y 74 de la Directiva (UE) 2015/2366 permiten a un banco rechazar el reembolso inmediato cuando considera que la pérdida se produjo porque el cliente incumplió por negligencia grave sus obligaciones de seguridad.
La respuesta del Tribunal es negativa. El artículo 73 de la PSD2 establece que, en caso de una transacción no autorizada, el proveedor de servicios de pago debe devolver el importe inmediatamente y, en cualquier caso, como muy tarde al final del siguiente día hábil después de constatar la transacción o recibir la notificación. Si es necesario, la cuenta debe restituirse a la situación en la que se habría encontrado si la operación no se hubiera ejecutado.
El Tribunal interpreta esta obligación como separada de las normas que determinan quién debe soportar definitivamente la pérdida. En otras palabras, el banco no puede resolver primero la disputa sobre la conducta del cliente y conservar entretanto el importe impugnado. El mecanismo elegido por la legislación europea invierte el orden: el dinero se devuelve primero conforme al artículo 73, y las eventuales disputas sobre la negligencia grave se resuelven posteriormente.
La PSD2 prevé una excepción explícita al reembolso inmediato. Si el proveedor tiene motivos razonables para sospechar que el propio cliente ha cometido un fraude, puede no reembolsar inmediatamente el importe, pero debe comunicar por escrito los motivos de la sospecha a la autoridad nacional competente. El Tribunal señala que el texto europeo no permite extender esta excepción a la mera sospecha de negligencia grave.
La diferencia entre fraude y negligencia es esencial para la solución. Si el banco afirma que un cliente reveló imprudentemente contraseñas, códigos u otros elementos de autenticación, esto puede ser relevante para la distribución final de la pérdida, pero no convierte al cliente en autor del fraude. Solo la sospecha razonable de que el propio ordenante actuó fraudulentamente activa la excepción específica al reembolso inmediato prevista en el artículo 73.
Esto no significa que la negligencia grave deje de tener consecuencias. El artículo 74 de la PSD2 permite que un cliente soporte las pérdidas resultantes de transacciones no autorizadas si estas fueron provocadas mediante fraude o mediante el incumplimiento intencionado o gravemente negligente de sus obligaciones, incluida la obligación de proteger los elementos de seguridad personalizados. Sin embargo, el TJUE afirma que esta responsabilidad debe analizarse después del reembolso inicial.
En una situación así, el banco puede intentar recuperar posteriormente el importe. Para ello debe demostrar la conducta pertinente del cliente y la relación entre dicha conducta y la pérdida. La carga de probar el fraude o la negligencia grave del usuario del servicio de pago corresponde al proveedor, de conformidad con el marco de la PSD2.
Si el banco demuestra posteriormente que la pérdida se derivó de la negligencia grave del cliente y este se niega a devolver el importe, el proveedor puede recurrir a los procedimientos jurídicos disponibles para recuperar el dinero. La sentencia sitúa así la disputa relativa a la culpabilidad del cliente después de la etapa de reembolso, en lugar de permitir que el banco retenga el dinero hasta que se aclare definitivamente la responsabilidad.
El Tribunal vincula esta estructura con el objetivo de proteger a los usuarios de los servicios de pago. Si un banco pudiera suspender el reembolso cada vez que invoca negligencia grave, el cliente tendría que iniciar por sí mismo un procedimiento judicial para recuperar el importe retirado de la cuenta. La interpretación adoptada por el TJUE impone al proveedor la obligación de devolver rápidamente el dinero y, si considera que su propio cliente debe soportar la pérdida, demostrarlo posteriormente.
La sentencia no establece que toda víctima de un fraude en línea reciba automáticamente el dinero de vuelta. En el asunto Tukowiecka, el tribunal nacional había establecido que la transferencia era una transacción no autorizada. Esta calificación es importante. Una situación en la que el delincuente obtiene los datos del cliente e inicia él mismo la transferencia es jurídicamente distinta de aquella en la que el cliente autoriza personalmente el pago o la transferencia, aunque lo haga inducido a error por un estafador.
Esta delimitación es importante para numerosos fraudes digitales. El phishing puede producir resultados jurídicos diferentes según el mecanismo: en un caso, el delincuente roba los elementos de autenticación y ejecuta la operación sin autorización del cliente, mientras que en otro la víctima es convencida para confirmar ella misma una transferencia. La sentencia C-70/25 responde al primer problema y no puede extenderse automáticamente a todas las formas de fraude bancario ni a cualquier disputa relativa a un pago.
El marco interpretado por el Tribunal procede de la Directiva (UE) 2015/2366 sobre servicios de pago en el mercado interior, conocida como PSD2, adoptada por el Parlamento Europeo y el Consejo de la Unión Europea. La Directiva armoniza una parte importante de las normas relativas a los servicios de pago, la seguridad de las operaciones y la responsabilidad por las transacciones no autorizadas en los Estados miembros.
La sentencia del TJUE no crea una nueva directiva ni un nuevo sistema de reembolso. Aclara cómo deben interpretar los tribunales nacionales los artículos 73 y 74 del marco existente. El Tribunal de Koszalin resolverá ahora el litigio concreto teniendo en cuenta la interpretación vinculante del Derecho de la UE realizada por el Tribunal de Justicia.
Últimas noticias
16:37
16:30
16:22
16:13
16:13
Ver más noticias
NOTICIAS SOBRE LOS MISMOS TEMAS