
Einige Tage zuvor, in den Nächten des 22. und 23. Oktober, gaben die Behörden der Republik Moldau einen groß angelegten Cyberangriff bekannt, der etwa 11 Millionen verdächtige Zugriffsanfragen und Abfragen von Datenbanken ausgelöst hatte; die betroffenen Dienste wurden vorsorglich vom Netz getrennt, um unbefugten Zugriff zu blockieren. Obwohl die Institutionen damals nicht angaben, ob Daten tatsächlich extrahiert worden waren, warnten sie die Bevölkerung, dass auf den Vorfall Betrugsversuche folgen könnten, indem die Opfer mit persönlichen Informationen kontaktiert würden und sich die Täter als Mitarbeiter öffentlicher Einrichtungen oder Banken ausgäben.
Anschließend wurden neue Versuche eines gewaltsamen Zugriffs gemeldet: Am 26. Oktober blieben mehrere öffentliche digitale Plattformen nicht verfügbar, da sie zur Überprüfung der Infrastruktur vorsorglich vom Netz getrennt wurden, während Fachleute die Systeme überwachten und Sicherungsmaßnahmen durchführten. Parallel dazu zeigten von staatlichen Behörden veröffentlichte Daten, dass der ursprüngliche Angriff die unbefugte Extraktion bestimmter Informationen zu etwa 750.000 IDNPs ermöglicht hatte, darunter Daten über Familien, Renten, Führerscheine und einige Finanzinformationen; die Behörden wiesen darauf hin, dass die Überprüfungen auch Systeme umfassen müssten, die nicht mit dem Internet verbunden sind.
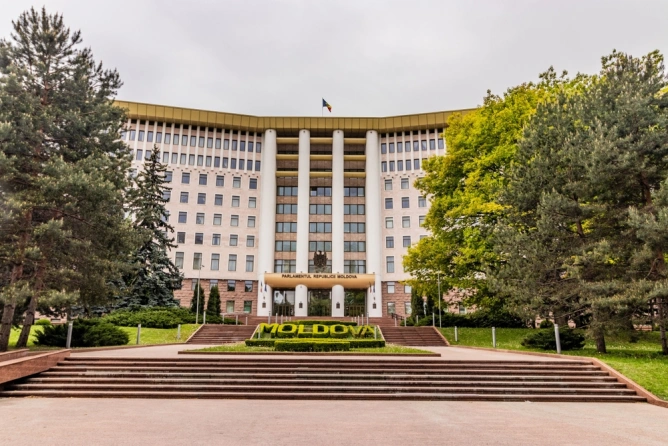
Als Reaktion berief Präsidentin Maia Sandu für den kommenden Zeitraum eine Sitzung des Nationalen Sicherheitsrats ein, um den Angriff und die Reaktionsmaßnahmen zu bewerten. Das Parlament kündigte anschließend an, Anhörungen abzuhalten, nachdem die Opposition eine Untersuchung des Vorfalls und die Identifizierung von IT-Sicherheitslücken gefordert hatte.