



Eine EPRS-Analyse identifiziert Lücken bei der Erkennung von Drohnen und der Reaktion auf hybride Angriffe



Sieh unsere Nachrichten immer auf Google
Lücken bei der Erkennung von Drohnen, die Schwierigkeit, die Urheber von Angriffen zu identifizieren, und die Fragmentierung der Reaktion zwischen den Behörden schränken Europas Fähigkeit ein, hybride Kampagnen abzuwehren, so eine Analyse des Wissenschaftlichen Dienstes des Europäischen Parlaments (EPRS), die am 26. Oktober aktualisiert wurde. Das Dokument zeigt, wie Maßnahmen mit relativ geringen Kosten Infrastrukturen und Dienste stören können und die Staaten vor schwierige Entscheidungen hinsichtlich des Zeitpunkts und des Umfangs des Eingreifens stellen.
Kurz gesagt
Die EPRS-Analyse ermittelt Schwachstellen bei der Erkennung von Drohnen, der Zuordnung der Verantwortung und der Koordinierung der Reaktion. Die Neutralisierung einer Bedrohung löst nicht automatisch das Problem der Abschreckung der Kampagne, zu der sie gehören kann.
Ein isolierter Vorfall beweist keine hybride Kampagne. Entscheidend sind die Koordinierung der Maßnahmen, das strategische Ziel und ihre kombinierten Auswirkungen; hybride Bedrohungen setzen nicht zwingend den Einsatz militärischer Gewalt voraus.
Der von der EPRS zitierte ENISA-Bericht aus dem Jahr 2026 analysiert Vorfälle aus dem Jahr 2025. Die öffentliche Verwaltung macht 31,8 % der in dem analysierten Datensatz erfassten Ereignisse aus, ohne dass dieser Anteil die Schwere der Auswirkungen oder alle in der EU erfolgten Angriffe misst.
Der europäische Fahrplan sieht eine anfängliche Fähigkeit der Europäischen Initiative zur Drohnenabwehr bis Ende 2026 und die vollständige Einsatzfähigkeit bis Ende 2027 vor. Dies sind zu erreichende Ziele und keine Bestätigung, dass das System bereits vollständig einsatzbereit ist.
Die operative Reaktion obliegt hauptsächlich den Mitgliedstaaten, während die EU die Koordinierung unterstützt und diplomatische Instrumente sowie Sanktionen einsetzen kann. Die EPRS-Analyse beschließt keine neuen Maßnahmen, und die Entschließung des Parlaments vom September bringt eine politische Position zum Ausdruck.
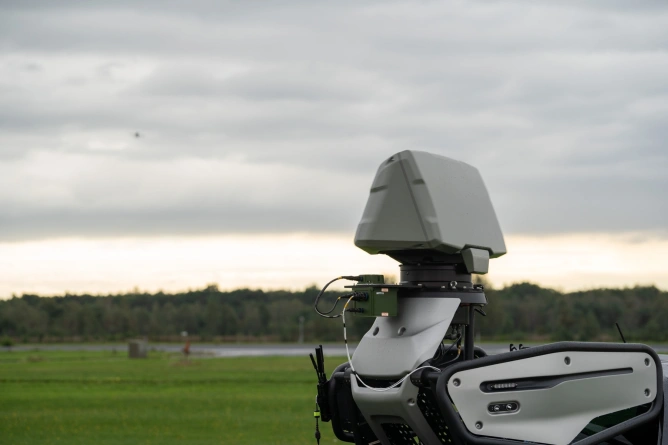
Für die europäische Verteidigung beginnt das Problem bereits vor dem Abfangen. Systeme, die für konventionelle Bedrohungen aus der Luft konzipiert wurden, müssen auch kleine, langsame oder in geringer Höhe fliegende Drohnen erkennen. Sobald das Objekt entdeckt wurde, müssen die Behörden feststellen, wer eingreifen kann und mit welchen Mitteln. Der wiederholte Einsatz teurer Abfangmittel gegen billige Geräte kann die Ressourcen unter Druck setzen, während die Schließung eines Flughafens oder die Unterbrechung des Betriebs eines Logistikknotens Kosten verursacht, selbst wenn die Infrastruktur nicht zerstört wird.
Die Identifizierung desjenigen, der die Drohne gestartet hat, stellt eine gesonderte Schwierigkeit dar. Die EPRS fasst Einschätzungen von Experten zusammen, wonach eine uneinheitliche Erkennung, fragmentierte rechtliche Zuständigkeiten und eine zu langsame Zuordnung die Wirksamkeit der Reaktion beeinträchtigen können. Die Aktionen sind manchmal so konzipiert, dass sie wie voneinander unabhängige Vorfälle erscheinen, sodass die Behörden auf jede Episode reagieren, ohne die umfassendere Kampagne zu erkennen.
Die Analyse mit dem Titel „Hybrid warfare — A test for Europe’s defences“ wurde von Linda Tóthová verfasst, unter Mitwirkung von Laura Zghibarta. Sie untersucht den Einsatz von Migration als Druckmittel, Drohnenvorfälle und Cyberangriffe. Es handelt sich um ein Informationsdokument für die Arbeit der europäischen Abgeordneten, dessen Bewertungen den Autoren zuzurechnen sind; es stellt nicht automatisch die offizielle Position des Parlaments dar.
Der Zusammenhang zwischen diesen Bereichen liegt im verfolgten Zweck und in der Koordinierung. Der auf die Grenzen ausgeübte Druck kann mit Informationsmanipulation kombiniert werden, um politische Spannungen zu verstärken. In einem anderen von der EPRS erläuterten Szenario stört ein Cyberangriff die Infrastruktur, eine Informationsoperation verstärkt die Unsicherheit, und eine spätere Aktion nutzt den entstandenen Druck aus. Die kumulierte Wirkung kann die Auswirkungen jedes einzelnen Vorfalls übersteigen.
Dies bedeutet nicht, dass jeder Datendiebstahl, jede feindliche Drohne oder jeder Sabotageakt Teil einer hybriden Kampagne ist. Bei der Bewertung müssen die Akteure, die Ziele und die Verbindungen zwischen den Aktionen berücksichtigt werden. Die EPRS unterscheidet auch zwischen hybriden Bedrohungen, die nicht zwingend den Einsatz militärischer Gewalt beinhalten, und hybrider Kriegsführung, die als eine stärker eskalierte Phase der Konfrontation beschrieben wird. Der bloße Einsatz derselben Technologie legt weder die Art der Operation noch die Verantwortung dafür fest.
Im Bereich der Drohnen zielt die europäische Reaktion auf die Kombination von Sensoren, Systemen der elektronischen Kriegsführung und Abfangmitteln. Die Europäische Initiative zur Drohnenabwehr, EDDI, zielt auf interoperable Fähigkeiten und eine mehrschichtige Verteidigung in Zusammenarbeit mit der NATO. Die Analyse hebt die Bedeutung der Ostgrenze im Rahmen einer umfassenderen Anstrengung zum Schutz des europäischen Raums und der europäischen Infrastruktur hervor.
Der Fahrplan der Kommission für die Verteidigungsbereitschaft legt zwei unterschiedliche Meilensteine fest. Eine anfängliche Fähigkeit der EDDI ist bis Ende 2026 vorgesehen, die vollständige Einsatzfähigkeit bis Ende 2027. Dies sind Umsetzungsziele; der angekündigte Zeitplan beweist nicht, dass die Ausrüstung bereits installiert wurde oder alle Komponenten zusammen funktionieren.
Im Cyberraum können die Folgen von der Nichtverfügbarkeit einer öffentlichen Website bis zur Störung essenzieller Dienste reichen. Der im September veröffentlichte und von der EPRS zitierte ENISA Threat Landscape 2026-Bericht deckt das Kalenderjahr 2025 ab. Die öffentliche Verwaltung macht 31,8 % der in dem analysierten Datensatz erfassten Ereignisse aus. Dieser Anteil beschreibt nicht alle Angriffe in der EU und kann allein nicht dazu verwendet werden, die Schwere der Auswirkungen zwischen den Sektoren zu vergleichen.
In der Verwaltung überwiegen Angriffe, die auf die Überlastung und Nichtverfügbarkeit von Onlinediensten abzielen und als DDoS bekannt sind. ENISA zufolge beschränkte sich die gemeldete Auswirkung häufig auf vorübergehende oder lediglich behauptete Störungen öffentlicher Websites. Unabhängig davon erschwert die Nutzung ähnlicher Techniken und Infrastrukturen durch Kriminelle, ideologisch motivierte Gruppen und staatsnahe Akteure die Feststellung der Verantwortung. Künstliche Intelligenz kann die Geschwindigkeit und das Ausmaß feindlicher Operationen erhöhen, ohne dass ihr Einsatz für sich genommen beweist, wer hinter einem Angriff steht.
Die Mitgliedstaaten behalten die Hauptverantwortung für die operative Reaktion. Auf europäischer Ebene ermöglichen die bestehenden Instrumente die Koordinierung, diplomatische Maßnahmen, Sanktionen und Unterstützung beim Schutz der Infrastrukturen. Mit den Schlussfolgerungen vom 16. März 2026 bekräftigte der Rat der EU den Einsatz der verfügbaren Instrumente zur Verhinderung, Abschreckung und Abwehr hybrider Kampagnen unter Wahrung der Zuständigkeiten der Staaten.
Das Europäische Parlament forderte in der am 16. September angenommenen Entschließung eine engere Zusammenarbeit mit der NATO, eine Verbesserung des Informationsaustauschs und eine Beschleunigung der Maßnahmen zur Drohnenabwehr. Die Entschließung bringt eine politische Position zum Ausdruck und schafft selbst keine neue verbindliche Gesetzgebung. Für die von der EPRS zusammengefassten Experten besteht die Schwierigkeit weiterhin darin, Informationen über wiederholte Vorfälle in eine koordinierte und verhältnismäßige Reaktion umzuwandeln, die schnell genug ist, um den Vorteil derjenigen zu verringern, die sie organisieren.
Neueste Nachrichten
17:25
17:15
17:15
17:15
17:15
Mehr Nachrichten ansehen
NACHRICHTEN ZU DENSELBEN THEMEN


.webp)
.webp)


