

CJUE: banca trebuie să ramburseze imediat o plată neautorizată chiar dacă invocă neglijența gravă a clientului



Vezi mereu știrile noastre în Google
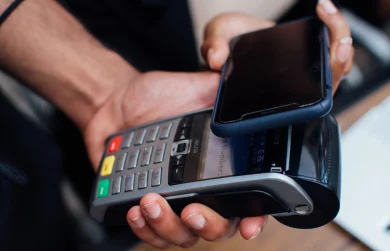
Curtea de Justiție a Uniunii Europene a decis că o bancă nu poate refuza rambursarea imediată a unei tranzacții neautorizate doar pentru că susține că clientul a fost grav neglijent. Într-un caz pornit de la un atac de phishing în Polonia, Curtea separă obligația de a restitui rapid banii de problema privind cine suportă definitiv pierderea: banca poate cere ulterior banii înapoi dacă dovedește neglijența gravă a clientului.
O bancă trebuie, în principiu, să ramburseze imediat suma unei tranzacții de plată neautorizate chiar dacă apreciază că propriul client a făcut posibilă frauda prin neglijență gravă, a decis Curtea de Justiție a Uniunii Europene (CJUE) la 15 octombrie. În cauza C-70/25, Tukowiecka, Curtea interpretează regulile din Directiva privind serviciile de plată PSD2 astfel încât rambursarea rapidă și stabilirea definitivă a persoanei care suportă pierderea să fie două etape distincte.
Pe scurt
Prestatorul de servicii de plată trebuie să ramburseze tranzacția neautorizată imediat și cel târziu până la sfârșitul următoarei zile lucrătoare după ce a luat cunoștință de tranzacție sau a fost notificat.
Invocarea neglijenței grave a clientului nu permite băncii să amâne această rambursare.
Excepția expresă privește situația în care banca are motive rezonabile să suspecteze că însuși clientul a comis o fraudă și comunică aceste motive în scris autorității naționale competente.
După rambursare, banca poate cere clientului să suporte pierderea dacă demonstrează că acesta și-a încălcat intenționat sau prin neglijență gravă obligațiile privind securitatea instrumentului de plată.
Hotărârea privește tranzacțiile neautorizate. Ea nu înseamnă că orice plată efectuată de un client către un comerciant fraudulos trebuie automat rambursată.
Litigiul a început după ce o clientă a unei bănci poloneze a încercat să vândă un obiect pe o platformă online. O persoană care s-a prezentat drept cumpărător i-a trimis un link fals, aparent destinat confirmării vânzării. Linkul a condus-o la un site care imita pagina băncii sale, unde femeia și-a introdus datele de autentificare pentru serviciile bancare online. Cu ajutorul acestor informații, autorul fraudei a transferat din cont aproximativ 3.000 de zloți polonezi, echivalentul a circa 700 de euro.
Clienta a notificat banca și poliția în ziua următoare. Banca a refuzat însă să îi ramburseze suma, argumentând că femeia își divulgase datele bancare și nu își protejase corespunzător elementele personalizate de securitate. Din perspectiva băncii, comportamentul constituia neglijență gravă și îi permitea să refuze rambursarea.
Clienta a contestat această interpretare în fața unei instanțe poloneze. Sąd Rejonowy w Koszalinie, Tribunalul Districtual din Koszalin, a cerut CJUE să stabilească dacă articolele 73 și 74 din Directiva (UE) 2015/2366 permit unei bănci să refuze rambursarea imediată atunci când consideră că pierderea s-a produs deoarece clientul și-a încălcat din neglijență gravă obligațiile de securitate.
Răspunsul Curții este negativ. Articolul 73 din PSD2 stabilește că, în cazul unei tranzacții neautorizate, prestatorul serviciilor de plată trebuie să restituie suma imediat și, în orice caz, cel târziu până la sfârșitul următoarei zile lucrătoare după ce constată tranzacția sau primește notificarea. Dacă este necesar, contul trebuie readus în situația în care s-ar fi aflat dacă operațiunea nu ar fi fost executată.
Curtea interpretează această obligație drept una separată de regulile care stabilesc cine trebuie să suporte definitiv pierderea. Cu alte cuvinte, banca nu poate soluționa mai întâi disputa privind comportamentul clientului și păstra între timp suma contestată. Mecanismul ales de legislația europeană inversează ordinea: banii sunt restituiți mai întâi în condițiile articolului 73, iar eventualele dispute privind neglijența gravă sunt soluționate ulterior.
PSD2 prevede o excepție explicită de la rambursarea imediată. Dacă prestatorul are motive rezonabile să suspecteze că însuși clientul a comis o fraudă, acesta poate să nu ramburseze imediat suma, dar trebuie să comunice motivele suspiciunii în scris autorității naționale competente. Curtea arată că textul european nu permite extinderea acestei excepții la simpla suspiciune de neglijență gravă.
Diferența dintre fraudă și neglijență este esențială pentru soluție. Dacă banca afirmă că un client a dezvăluit imprudent parole, coduri sau alte elemente de autentificare, acest lucru poate deveni relevant pentru distribuirea finală a pierderii, dar nu transformă clientul în autor al fraudei. Doar suspiciunea rezonabilă că plătitorul însuși a acționat fraudulos activează excepția specifică de la rambursarea imediată prevăzută de articolul 73.
Aceasta nu înseamnă că neglijența gravă nu mai are consecințe. Articolul 74 din PSD2 permite ca un client să suporte pierderile rezultate din tranzacții neautorizate dacă acestea au fost provocate prin fraudă sau prin încălcarea intenționată ori grav neglijentă a obligațiilor sale, inclusiv obligația de a proteja elementele personalizate de securitate. CJUE spune însă că această răspundere trebuie analizată după rambursarea inițială.
Într-o astfel de situație, banca poate încerca să recupereze ulterior suma. Pentru aceasta trebuie să demonstreze conduita relevantă a clientului și legătura dintre această conduită și pierdere. Sarcina de a proba frauda sau neglijența gravă a utilizatorului serviciului de plată revine prestatorului, potrivit cadrului PSD2.
Dacă banca demonstrează ulterior că pierderea a rezultat din neglijența gravă a clientului și acesta refuză să restituie suma, prestatorul poate recurge la procedurile juridice disponibile pentru recuperarea banilor. Hotărârea mută astfel disputa referitoare la vinovăția clientului după etapa rambursării, în loc ca banca să poată reține banii până la clarificarea definitivă a responsabilității.
Curtea leagă această structură de obiectivul de protecție a utilizatorilor serviciilor de plată. Dacă o bancă ar putea suspenda rambursarea ori de câte ori invocă neglijența gravă, clientul ar trebui să inițieze el însuși un proces pentru a recupera suma retrasă din cont. Interpretarea adoptată de CJUE pune asupra prestatorului obligația de a restitui rapid banii și, dacă apreciază că propriul client trebuie să suporte pierderea, de a demonstra ulterior acest lucru.
Hotărârea nu stabilește că orice victimă a unei fraude online primește automat banii înapoi. În cauza Tukowiecka, instanța națională stabilise că transferul era o tranzacție neautorizată. Această calificare este importantă. O situație în care infractorul obține datele clientului și inițiază el însuși transferul este juridic diferită de una în care clientul autorizează personal plata sau transferul, chiar dacă face acest lucru fiind indus în eroare de un escroc.
Această delimitare contează pentru numeroase fraude digitale. Phishingul poate produce rezultate juridice diferite în funcție de mecanism: într-un caz infractorul fură elementele de autentificare și execută operațiunea fără autorizarea clientului, iar în altul victima este convinsă să confirme ea însăși un transfer. Hotărârea C-70/25 răspunde primei probleme și nu poate fi extinsă automat la toate formele de fraudă bancară sau la orice dispută privind o plată.
Cadrul interpretat de Curte provine din Directiva (UE) 2015/2366 privind serviciile de plată în piața internă, cunoscută drept PSD2, adoptată de Parlamentul European și Consiliul Uniunii Europene. Directiva armonizează o parte importantă a regulilor privind serviciile de plată, securitatea operațiunilor și răspunderea pentru tranzacțiile neautorizate în statele membre.
Hotărârea CJUE nu creează o directivă nouă și nici un nou sistem de rambursare. Ea clarifică modul în care articolele 73 și 74 din cadrul existent trebuie interpretate de instanțele naționale. Tribunalul din Koszalin va soluționa acum litigiul concret ținând seama de interpretarea obligatorie dată dreptului UE de Curtea de Justiție.
Ultimele știri
15:24
15:10
14:56
14:54
14:51
Vezi mai multe știri
ȘTIRI PE ACELEAȘI SUBIECTE