
За несколько дней до этого, в ночь на 22 и 23 октября, власти Республики Молдова сообщили о масштабной кибератаке, в результате которой было зафиксировано около 11 миллионов запросов на доступ и подозрительных обращений к базам данных, а целевые сервисы были превентивно отключены для блокирования несанкционированного доступа. Хотя тогда учреждения не уточняли, были ли данные фактически извлечены, они предупредили население, что за инцидентом могут последовать попытки мошенничества посредством обращения к жертвам с использованием личной информации и представления в качестве сотрудников государственных учреждений или банков.
Впоследствии были зарегистрированы новые попытки получения доступа методом перебора: 26 октября несколько государственных цифровых платформ оставались недоступными, будучи превентивно отключёнными для проверки инфраструктуры, в то время как специалисты контролировали системы и принимали меры по обеспечению безопасности. Параллельно данные, опубликованные государственными агентствами, показали, что первоначальная атака позволила несанкционированно извлечь некоторую информацию, связанную примерно с 750 000 IDNP, включая данные о семье, пенсиях, водительских удостоверениях и отдельную финансовую информацию, а власти отметили, что проверки должны охватывать также системы, не подключённые к интернету.
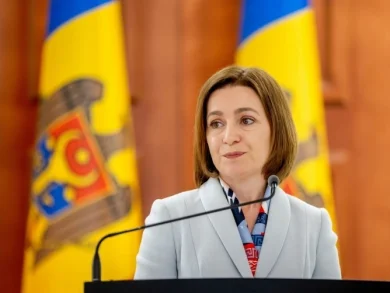
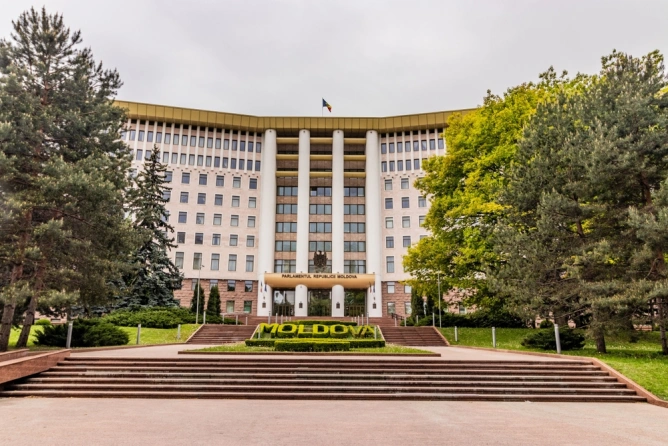
В ответ президент Майя Санду созвала на ближайший период заседание Национального совета безопасности для оценки атаки и мер реагирования, а парламент впоследствии объявил, что проведёт слушания после того, как оппозиция потребовала рассмотреть инцидент и выявить уязвимости информационных систем.