Европейская комиссия подверглась кибератаке / Внутренние приложения временно отключены



Всегда смотрите наши новости в Google
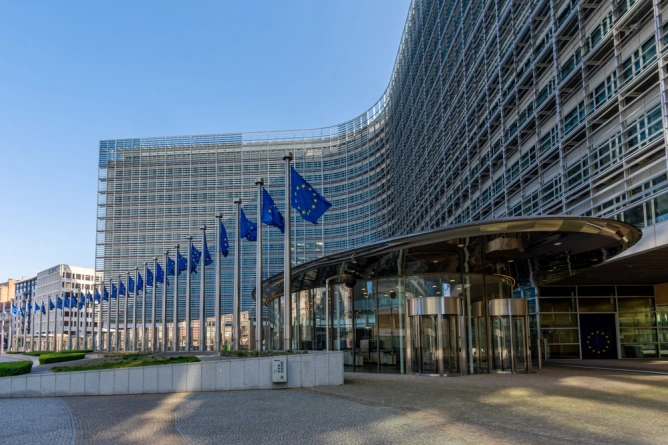
Европейская комиссия подверглась кампании кибератак, которая затронула несколько информационных систем, включая приложения, используемые для управления зарплатами и отпусками. Учреждение временно отключило несколько приложений, однако доступ к большинству из них уже восстановлен. Расследование продолжается, чтобы установить, были ли скомпрометированы персональные данные сотрудников.
Атака, о которой сообщили Politico и которую Комиссия подтвердила Euronews, продолжается более десяти дней. CERT-EU — орган, отвечающий за кибербезопасность европейских учреждений, — установил, что злоумышленники использовали ARTEX: общедоступную автономную систему тестирования на проникновение, основанную на агентах искусственного интеллекта.
ARTEX способен проводить разведку, выявлять уязвимости, эксплуатировать системы, повышать привилегии и извлекать данные при минимальном участии человека. Инструмент подключается к внешним языковым моделям, а злоумышленники могут передавать ему цели на естественном языке.
ФБР предупредило, что ARTEX может сократить до нескольких часов время, необходимое для получения привилегированного доступа, и обеспечить проведение сложных операций против нескольких целей. Комиссия в превентивном порядке проверяет и другие системы, а также поддерживает связь с CERT-EU и Европейским надзорным органом по защите данных.
Источники


Последние новости
11:36
11:35
11:30
11:10
11:07
Смотреть больше новостей
НОВОСТИ ПО ТЕМ ЖЕ ТЕМАМ
.webp)