Европейская комиссия объединяет агентства ЕС и национальные органы после атак на холодильные установки в магазинах



Всегда смотрите наши новости в Google
Два совещания с ENISA, Европолом и национальными органами власти направлены на координацию реагирования на инциденты, нарушившие работу холодильного оборудования в магазинах нескольких стран. Некоторые торговцы сняли продукты с продажи. Расследования остаются национальными, а Комиссия не приписала атаки какому-либо государству или группировке.
Европейская комиссия 3 ноября созвала два совещания с агентствами ЕС и национальными органами власти для координации реагирования на киберинциденты, затронувшие холодильные установки некоторых магазинов в нескольких европейских странах. Объявление последовало после сбоев, о которых сообщили в ночь с воскресенья на понедельник и которые вынудили некоторых торговцев снять с продажи продукты питания. Расследования проводят национальные органы власти, а Комиссия не приписала атаки какому-либо государству или группировке.
Кратко
1.На первом совещании присутствовали ENISA, Европол и службы Комиссии; второе прошло в рамках EU-CyCLONe — сети национальных органов, занимающихся управлением киберкризисами. Цель — обмен информацией и координация реагирования.
2.Операторы сообщили об инцидентах в десятках магазинов. Reuters, среди прочего, указывает 15 магазинов Carrefour в Бельгии, пять магазинов Spar группы Colruyt, семь магазинов Coop в Швеции и 13 магазинов SuperValu в Ирландии. Эти цифры не представляют собой официальный общеевропейский итог.
3.CERT-FR в октябре предупредил о компрометации некоторых устройств управления холодильным оборудованием. Ведомство рекомендует защищать удалённый доступ и проверять конфигурацию, включая программы разморозки.
4.Комиссия не приписала атаки какому-либо государству или организации. Совещания не заменяют национальные расследования и не устанавливают, что инциденты в разных странах имеют одного и того же автора.
5.Нарушение работы холодильного оборудования может привести к потере запасов, даже если магазин остаётся открытым. Доступная информация не устанавливает общий размер ущерба или масштабного нарушения снабжения европейского продовольственного рынка.
Томас Ренье, пресс-секретарь Комиссии по цифровым вопросам, подтвердил проведение двух совещаний на пресс-брифинге во вторник. Первое состоялось утром в рамках европейской межведомственной группы с участием Агентства ЕС по кибербезопасности ENISA, Европола и соответствующих служб Комиссии. Второе, организованное позднее тем же утром с EU-CyCLONe, объединило национальные органы власти, в том числе представителей пострадавших государств.
Обсуждения направлены на то, чтобы предоставить властям информацию о произошедшем и содействовать коллективному реагированию на инциденты, выходящие за пределы одного государства. Ренье подчеркнул последствия, которые кибератаки могут иметь для услуг, ежедневно используемых гражданами. Комиссия не объявляла о передаче ей расследований или результатах единого европейского расследования.
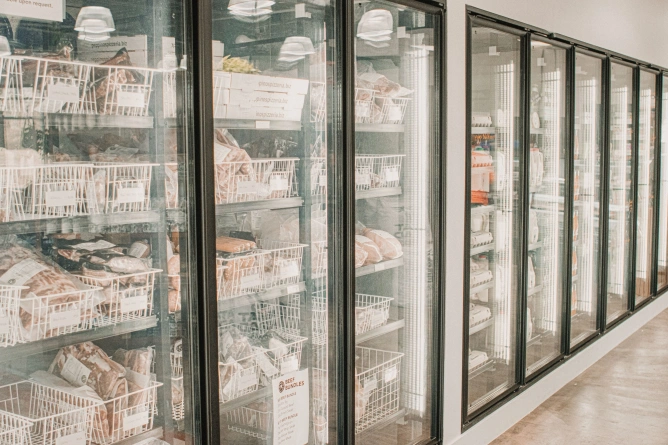
В сообщении Reuters описываются проблемы в нескольких десятках магазинов Delhaize в Бельгии и Люксембурге, в 15 магазинах Carrefour и пяти магазинах Spar группы Colruyt в Бельгии. В Швеции Coop указала на семь пострадавших объектов, а в Ирландии Musgrave сообщила о сбоях в 13 магазинах SuperValu. Несколько операторов сняли с продажи охлаждённые или замороженные продукты; некоторые магазины смогли продолжить работу.
Это сообщения отдельных компаний, а не полный общеевропейский реестр. Само по себе число магазинов не показывает, сколько установок было скомпрометировано, сколько товаров потеряно или каков размер ущерба. Комиссия не представила сводных данных. Упоминание пяти или шести стран, сделанное журналистом на брифинге, также не было подтверждено Ренье как официальный итог.
В Бельгии федеральная прокуратура начала расследование, подтвердил её пресс-секретарь агентству Belga. Расследование касается нарушений работы холодильных установок, о которых сообщили магазины. В тот момент власти не объявляли выводов об авторах атак или полном методе компрометации.
Техническая проблема выходит за рамки работы отдельного холодильника. Коммерческие системы могут контролироваться и управляться удалённо: они регулируют температуру, сигналы тревоги и циклы разморозки. Если доступ к этим средствам управления скомпрометирован, изменение настроек может повлиять на сохранность продуктов, даже если физическая установка не разрушена. Проверка продукции и безопасное восстановление работы остаются задачами операторов и компетентных органов.
Во Франции уже существовало соответствующее предупреждение. В опубликованном в октябре оповещении CERT-FR сообщил о многочисленных случаях компрометации оборудования Danfoss серий AK-SM и AK-SC, а также Copeland xweb и Dixell xweb. Документ касается оборудования управления холодильными системами и не называет публично автора кампаний.
Французское ведомство рекомендует устранить прямую доступность интерфейсов администрирования из интернета, проверить всю конфигурацию, включая программы разморозки, и восстановить доступ через защищённый VPN или защищённую сеть. Меры включают установку обновлений и смену паролей, заданных по умолчанию. Для уязвимого оборудования, которое остаётся доступным извне, простой сброс не предотвращает повторную компрометацию.
Оповещение объясняет, почему доступ к холодильным системам необходимо защищать. Оно не доказывает, что все инциденты в ноябре использовали одну и ту же уязвимость или были совершены одной и той же группой. Сходства в наблюдаемых последствиях недостаточно, чтобы установить связь между двумя атаками.
На вопрос о возможности операции, поддерживаемой государством, при этом в вопросе упоминалась Россия, Ренье отказался приписывать атаку с трибуны Комиссии и сослался на продолжающиеся национальные расследования. Он не подтвердил наличие какой-либо доказанной связи с октябрьскими инцидентами во Франции.
EU-CyCLONe — это сеть сотрудничества национальных органов, ответственных за управление киберкризисами. Созданная в 2020 году и официально оформленная Директивой NIS2, она поддерживает обмен информацией и совместную оценку масштабных или трансграничных инцидентов. ENISA обеспечивает её секретариат. Сеть содействует оперативной координации, тогда как установление фактов и уголовной ответственности остаётся в компетенции следственных органов.
Ренье также сослался на NIS2, Cyber Resilience Act и Cyber Solidarity Act как на примеры инструментов, с помощью которых ЕС поддерживает устойчивость и сотрудничество. Упоминание этих актов не означает объявления об активации всех предусмотренных ими механизмов в связи с инцидентами в магазинах. Комиссия подтвердила проведение совещаний и контакты с государствами-членами, не объявляя на брифинге о европейском киберкризисе.
Для торговцев первоочередными задачами являются восстановление работы холодильного оборудования и проверка безопасности запасов. Для властей ещё предстоит установить масштаб ущерба, использованные пути доступа и возможные связи между инцидентами. Европейское сотрудничество может помочь сопоставить информацию, но не заменяет эти технические и судебные проверки.
Последние новости
19:45
19:44
19:38
19:30
19:23
Смотреть больше новостей
НОВОСТИ ПО ТЕМ ЖЕ ТЕМАМ
.webp)