Stati Uniti, Bulgaria, Ungheria e Romania hanno neutralizzato l’infrastruttura del malware Sality
Călin Nicolescu


Internazionale
Foto Pixabay

Guarda sempre le nostre notizie su Google
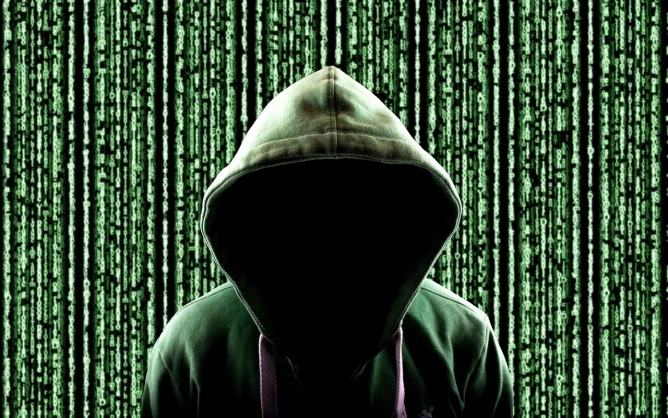
Gli Stati Uniti, la Bulgaria, l’Ungheria e la Romania hanno partecipato a un’operazione internazionale per neutralizzare la botnet Sality, un’infrastruttura malware associata alla Russia e utilizzata per attività criminali informatiche. L’azione, annunciata dal Dipartimento di Giustizia degli Stati Uniti e da Europol, ha preso di mira server e domini utilizzati per controllare la rete, nonché per distribuire il programma malevolo.
Nell’ambito dell’operazione, le autorità statunitensi, tra cui l’FBI e la DCIS, hanno sequestrato server e domini negli Stati Uniti. In Europa, i partner di Bulgaria, Ungheria e Romania sono intervenuti su altri domini associati a Sality. La Romania era rappresentata dalla Polizia romena, dalla Direzione per la lotta alla criminalità organizzata e dall’Unità centrale per la criminalità informatica.
Sality è attiva dal 2003 e ha infettato milioni di computer, successivamente utilizzati per il furto di criptovalute, attacchi informatici e l’invio di messaggi spam. Al suo apice, la botnet offriva simultaneamente accesso a oltre un milione di dispositivi, mentre più di 11 milioni di indirizzi IP sono stati associati alla sua infrastruttura.
L’operazione si è basata sulla tecnica del «sinkholing», attraverso la quale le comunicazioni dei dispositivi infettati sono state reindirizzate dai server dei criminali. La misura ha isolato i computer compromessi e reso inutilizzabile il canale di comando degli hacker. L’azione ha beneficiato anche del supporto di CrowdStrike, Shadowserver Foundation, Eurojust ed Europol。いう? 啊? No.
Nell’ambito dell’operazione, le autorità statunitensi, tra cui l’FBI e la DCIS, hanno sequestrato server e domini negli Stati Uniti. In Europa, i partner di Bulgaria, Ungheria e Romania sono intervenuti su altri domini associati a Sality. La Romania era rappresentata dalla Polizia romena, dalla Direzione per la lotta alla criminalità organizzata e dall’Unità centrale per la criminalità informatica.
Sality è attiva dal 2003 e ha infettato milioni di computer, successivamente utilizzati per il furto di criptovalute, attacchi informatici e l’invio di messaggi spam. Al suo apice, la botnet offriva simultaneamente accesso a oltre un milione di dispositivi, mentre più di 11 milioni di indirizzi IP sono stati associati alla sua infrastruttura.
L’operazione si è basata sulla tecnica del «sinkholing», attraverso la quale le comunicazioni dei dispositivi infettati sono state reindirizzate dai server dei criminali. La misura ha isolato i computer compromessi e reso inutilizzabile il canale di comando degli hacker. L’azione ha beneficiato anche del supporto di CrowdStrike, Shadowserver Foundation, Eurojust ed Europol。いう? 啊? No.
Fonti
FBI laudă România, Ungaria și Bulgaria: împreună au lovit o rețea de hacking rusească / A fost distrusă o rețea malware cu peste 11 milioane de IP-uri infectate

Lovitură internațională împotriva hackerilor: Poliția Română, lăudată de SUA pentru implicată în neutralizarea rețelei Sality

România, în operațiunea FBI care a lovit o rețea de hacking suspectată că era operată din Rusia. Peste 11 milioane de IP-uri, legate de Sality

SUA, România, Bulgaria și Ungaria au neutralizat botnet-ul Sality, legat de Rusia. FBI laudă parteneriatul de lungă durată
Ultime notizie
08:27
Siegfried Mureșan respinge le accuse secondo cui i servizi segreti lo avrebbero portato in politica e le definisce «una menzogna» ripetuta nello spazio pubblico
08:25
S&P avvia la valutazione della Romania / La decisione sul mantenimento del rating o sulla retrocessione a «junk» è attesa per il 2 ottobre
08:09
L’amministrazione Trump e tre organi di informazione esclusi dalla Casa Bianca si sono confrontati mercoledì in tribunale
07:52
Xi Jinping, accolto con fasto da Trump a Washington / USA e Cina prorogano la tregua commerciale fino al 10 gennaio
07:50
L’amministrazione Trump conferma otto tentativi di suicidio nel gruppo in dispiegamento della portaerei USS Abraham Lincoln, dopo una missione di quasi nove mesi e critiche riguardo alle condizioni a bordo
Vedi altre notizie
NOTIZIE SUGLI STESSI ARGOMENTI

Feed di notizie personalizzato, ricerca con AI e notifiche in un’esperienza più interattiva.