Rumänien beteiligt sich an der Operation, durch die die KillSec-Infrastruktur nach rund 1.000 mutmaßlichen Angriffen abgeschaltet wurde



Sieh unsere Nachrichten immer auf Google
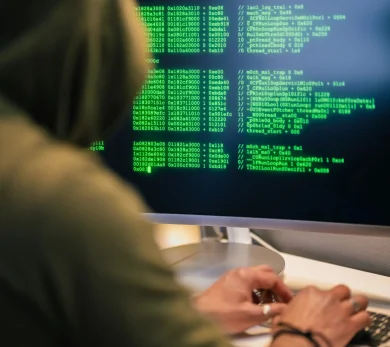
Drei Verdächtige wurden vorläufig festgenommen, acht Durchsuchungen fanden in vier Ländern, darunter Rumänien, statt, und die Behörden übernahmen die von KillSec zur Veröffentlichung gestohlener Daten genutzte Website. Die internationale Untersuchung betrifft rund 1.000 mutmaßliche Angriffe, von denen bislang etwa 500 als erfolgreich identifiziert wurden, und hat mindestens 110 TB an Daten gesichert.
Behörden aus zehn Ländern, darunter Rumänien, nahmen an der internationalen Operation KillSwitch gegen die mit der Cybergruppe KillSec verbundene Infrastruktur teil, gegen die weltweit wegen rund 1.000 mutmaßlicher Angriffe ermittelt wird. Am 30. September übernahmen die Behörden die Kontrolle über die zur Veröffentlichung gestohlener Daten genutzte Website, sicherten mindestens 110 TB an Informationen und führten acht Durchsuchungen in Griechenland, Rumänien, Spanien und dem Vereinigten Königreich durch. Drei Verdächtige wurden vorläufig festgenommen.
Kurz gesagt
Die Operation KillSwitch untersucht etwa 1.000 mutmaßliche, KillSec zugeschriebene Angriffe, von denen die Ermittler bislang rund 500 als erfolgreich identifiziert haben.
Drei Verdächtige wurden vorläufig festgenommen, und acht Durchsuchungen fanden in Griechenland, Rumänien, Spanien und dem Vereinigten Königreich statt.
Die Behörden sicherten mindestens 110 TB gestohlener Daten, übernahmen die KillSec-Domains und im Verlauf der Untersuchung fünf von der Gruppe genutzte zentrale Server.
Der mutmaßliche Administrator und Hauptbetreiber ist 16 Jahre alt, während ein als Entwickler geltender Verdächtiger im August 18 Jahre alt wurde und zum Zeitpunkt einiger der untersuchten Taten minderjährig war.
Rumänien war auch Teil des gemeinsam mit Belgien, Deutschland und Griechenland gebildeten gemeinsamen Ermittlungsteams, vertreten durch die Zentrale Struktur der DIICOT und die Direktion zur Bekämpfung der organisierten Kriminalität der rumänischen Polizei.KillSec wird wegen Angriffen untersucht, die ungefähr seit 2024 gegen Organisationen durchgeführt wurden, deren interne Daten angeblich kopiert und an die von der Gruppe kontrollierte Infrastruktur übertragen wurden. Die Opfer wurden anschließend mit der Veröffentlichung der Informationen bedroht, falls sie kein Lösegeld zahlten, so Europol und Eurojust.
Wenn die Zahlung nicht geleistet wurde, konnten die Daten auf der von der Gruppe betriebenen Website zum Herunterladen veröffentlicht werden. Um den Opfern zu beweisen, dass sie über die Informationen verfügten, sollen KillSec-Mitglieder in einigen Fällen Proben der entwendeten Dateien übermittelt haben.
Die internationale Operation gipfelte am 30. September in der Übernahme der Website, die die Gruppe für diese Drohungen nutzte. Besucher der zuvor von KillSec kontrollierten Domains wurden zu einer Mitteilung der Behörden weitergeleitet.
Europol gibt an, dass mindestens 110 TB an Daten vor nachträglichem unbefugtem Zugriff gesichert wurden. Das Volumen stellt weder die bei einem einzigen Angriff gestohlene Datenmenge noch die endgültige Gesamtzahl der in allen untersuchten Fällen kompromittierten Informationen dar.
Im Verlauf der Untersuchung übernahmen die Behörden außerdem fünf zentrale, mit KillSec verbundene Server. Diese wurden zur Verwaltung der Aktivitäten der Gruppe und zur Speicherung der von den Opfern stammenden Daten genutzt.
Die fünf Server wurden nicht alle während der Maßnahme am 30. September beschlagnahmt. In den Mitteilungen von Europol und Eurojust wird klargestellt, dass sie im Verlauf der Untersuchung übernommen wurden, während die koordinierte Operation zusätzlich auf Wohnungen, Geräte, Vermögenswerte und Online-Infrastruktur abzielte.
Die derzeitige Bilanz der Untersuchung unterscheidet ebenfalls zwischen den mutmaßlichen Angriffen und denjenigen, die von den Ermittlern bislang bestätigt wurden. Die Operation betrifft weltweit rund 1.000 mutmaßliche Angriffe, doch Europol zufolge wurden bislang etwa 500 als erfolgreich identifiziert.
Diese Zahl kann sich ändern, sobald die beschlagnahmten Geräte und Informationen analysiert werden. Die Behörden hoffen, dass die wiederhergestellten Daten die Identifizierung weiterer Opfer, von Angriffen, die bislang noch nicht mit der Gruppe in Verbindung gebracht wurden, sowie weiterer möglicherweise beteiligter Personen ermöglichen.
Die Untersuchung wird vom Landeskriminalamt Hamburg und der Staatsanwaltschaft Hamburg geleitet. Europol nennt die Beteiligung der Behörden aus Belgien, Finnland, Deutschland, Griechenland, den Niederlanden, Rumänien, Spanien, der Schweiz, dem Vereinigten Königreich und den Vereinigten Staaten.
Eurojust koordinierte Justizbehörden aus neun Ländern und richtete ein Koordinierungszentrum für die gleichzeitige Durchführung der Maßnahmen ein. Der Unterschied zwischen den beiden Listen ergibt sich aus den von den beiden Agenturen beschriebenen operativen und justiziellen Rollen und weist an sich nicht auf einen Widerspruch zwischen den Mitteilungen hin.
Rumänien spielte eine direkte Rolle in der justiziellen Zusammenarbeit. Eurojust erwähnt, dass ein gemeinsames Ermittlungsteam zwischen Belgien, Deutschland, Griechenland und Rumänien gebildet wurde.
Für den rumänischen Teil nennt die Eurojust-Mitteilung die Direktion zur Untersuchung von Straftaten der organisierten Kriminalität und des Terrorismus, Zentrale Struktur, sowie die Direktion zur Bekämpfung der organisierten Kriminalität der rumänischen Polizei.
Rumänien gehört auch zu den vier Staaten, in denen im Rahmen der koordinierten Aktion Durchsuchungen durchgeführt wurden, neben Griechenland, Spanien und dem Vereinigten Königreich. Die konsultierten Quellen geben jedoch nicht an, wie viele der acht Durchsuchungen in Rumänien stattfanden und ob eine der drei vorläufigen Festnahmen auf rumänischem Hoheitsgebiet erfolgte.
Die Dokumente nennen auch nicht die Nationalität der Verdächtigen. Diese Informationen dürfen nicht aus den Ländern, in denen die Durchsuchungen stattfanden, oder aus den beteiligten Behörden abgeleitet werden.
Ein ungewöhnliches Element der Untersuchung ist das Alter einiger Personen, die wichtige Rollen in der Gruppe gehabt haben sollen. Den Behörden zufolge ist der mutmaßliche Administrator und Hauptbetreiber von KillSec 16 Jahre alt.
Ein anderer als Entwickler beschriebener Verdächtiger wurde im August 2026 18 Jahre alt und war in dem Zeitraum minderjährig, in dem einige der untersuchten Taten mutmaßlich begangen wurden. Die Ermittler identifizierten auch Personen, die im Verdacht stehen, Rollen als Verhandler und Affiliate übernommen zu haben.
Die Identität der Minderjährigen wird in den konsultierten Dokumenten nicht veröffentlicht, und die Beschreibung der Rollen stellt die Vorwürfe und Einschätzungen der Ermittler dar. Die betroffenen Personen sind Verdächtige und genießen die Unschuldsvermutung.
Europol beschreibt die Methode von KillSec als hauptsächlich auf der Ausnutzung von Schwachstellen und unzureichend geschützten Zugangspunkten beruhend, auch in Cloud-Speichersystemen. Nach Erlangung des Zugangs sollen die internen Daten auf die von der Gruppe kontrollierte Infrastruktur kopiert worden sein.
In der Europol-Mitteilung heißt es außerdem, dass die Ermittler den Einsatz künstlicher Intelligenz zum Aufbau und zur Wartung der Ransomware-Infrastruktur sowie zur Identifizierung potenzieller Opfer festgestellt haben. Die Quelle liefert nicht genügend technische Details, um festzustellen, welche Systeme künstlicher Intelligenz eingesetzt wurden oder welcher Anteil der KillSec-Aktivitäten von ihnen abhing.
Daher stellt der Einsatz von KI ein Element der Untersuchung dar, rechtfertigt jedoch nicht die Aussage, dass die Angriffe automatisiert durchgeführt worden seien oder künstliche Intelligenz das wichtigste Werkzeug der Gruppe gewesen sei.
Neben der Infrastruktur verfolgen die Ermittler auch die mutmaßlich aus Lösegeldzahlungen erzielten Einnahmen. Europol leistete spezialisierte Unterstützung bei der Nachverfolgung von Kryptowährungen und der Analyse digitaler Beweismittel, während die Untersuchung der Finanzströme fortgesetzt wird.
Die Agentur arbeitete außerdem mit den Cybersicherheitsunternehmen Bitdefender und Group-IB zusammen, die die Untersuchung unterstützten. Die von Europol beherbergte Joint Cybercrime Action Taskforce trug zur Koordinierung und zum Informationsaustausch zwischen den Behörden bei.
Die Operation vom 30. September beendet die Untersuchung nicht. Die beschlagnahmten Geräte, Daten und Finanzinformationen werden weiterhin analysiert, und die Behörden erklären, dass die Beweismittel zur Identifizierung neuer Opfer, Angriffe und Verdächtiger führen können.
Neueste Nachrichten
14:41
14:26
14:13
14:02
13:50
Mehr Nachrichten ansehen
NACHRICHTEN ZU DENSELBEN THEMEN