Die Europäische Kommission bringt EU-Agenturen und nationale Behörden nach Angriffen auf Kühlanlagen in Geschäften zusammen.



Sieh unsere Nachrichten immer auf Google
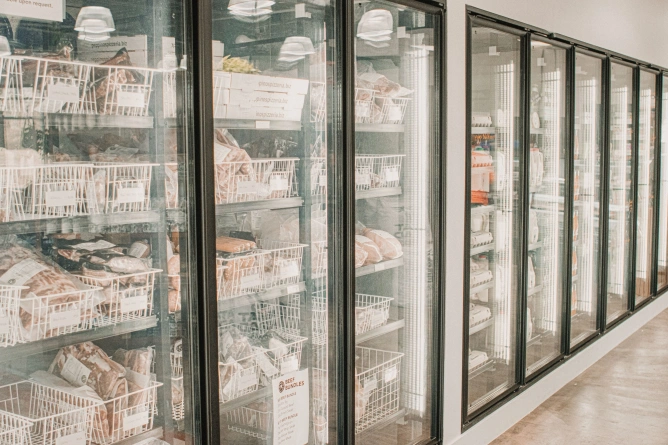
Zwei Treffen mit ENISA, Europol und den nationalen Behörden zielen auf die Koordinierung der Reaktion auf Vorfälle ab, die die Kühlung in Geschäften in mehreren Ländern beeinträchtigt haben. Einige Händler haben Lebensmittel aus dem Verkauf genommen. Die Untersuchungen bleiben national, und die Kommission hat die Angriffe keinem Staat oder keiner Gruppierung zugeschrieben.
Die Europäische Kommission berief am 3. November zwei Treffen mit EU-Agenturen und nationalen Behörden ein, um die Reaktion auf Cybervorfälle zu koordinieren, die die Kühlsysteme von Geschäften in mehreren europäischen Ländern beeinträchtigt hatten. Die Ankündigung erfolgte nach den in der Nacht von Sonntag auf Montag gemeldeten Störungen, die einige Händler dazu zwangen, Lebensmittel aus dem Verkauf zu nehmen. Die Ermittlungen werden von den nationalen Behörden geführt, und die Kommission hat die Angriffe keinem Staat oder keiner Gruppierung zugeschrieben.
Kurz zusammengefasst
1.Das erste Treffen umfasste ENISA, Europol und die Dienststellen der Kommission; das zweite fand über EU-CyCLONe statt, das Netzwerk der nationalen Behörden, die Cyberkrisen bewältigen. Ziel sind der Informationsaustausch und die Koordinierung der Reaktion.
2.Betreiber meldeten Vorfälle in Dutzenden Geschäften. Reuters nennt unter anderem 15 Carrefour in Belgien, fünf Spar-Märkte der Colruyt-Gruppe, sieben Coop-Märkte in Schweden und 13 SuperValu-Märkte in Irland. Diese Zahlen stellen keine offizielle europäische Bilanz dar.
3.CERT-FR hatte im Oktober vor der Kompromittierung von Steuerungsgeräten für die Kühlung gewarnt. Die Behörde empfiehlt, den Fernzugriff zu schützen und die Konfiguration einschließlich der Abtauprogramme zu überprüfen.
4.Die Kommission hat die Angriffe keinem Staat oder keiner Organisation zugeschrieben. Die Treffen ersetzen nicht die nationalen Ermittlungen und stellen nicht fest, dass die Vorfälle in verschiedenen Ländern denselben Urheber haben.
5.Eine Störung der Kühlung kann zum Verlust von Beständen führen, selbst wenn das Geschäft geöffnet bleibt. Die verfügbaren Informationen legen weder den Gesamtwert der Schäden noch eine allgemeine Unterbrechung der europäischen Lebensmittelversorgung fest.
Thomas Regnier, Sprecher der Kommission für den digitalen Bereich, bestätigte die beiden Treffen beim Pressebriefing am Dienstag. Das erste fand am Morgen im Rahmen der europäischen interinstitutionellen Gruppe unter Beteiligung der EU-Agentur für Cybersicherheit, ENISA, von Europol und der zuständigen Dienststellen der Kommission statt. Das zweite, das später am selben Vormittag mit EU-CyCLONe organisiert wurde, brachte nationale Behörden zusammen, darunter auch Behörden aus den betroffenen Staaten.
Die Gespräche sollen den Behörden Informationen darüber liefern, was geschehen ist, und eine gemeinsame Reaktion auf Vorfälle erleichtern, die über die Grenzen eines Staates hinausgehen. Regnier hob die Auswirkungen hervor, die Cyberangriffe auf täglich von Bürgern genutzte Dienste haben können. Die Kommission hat weder die Übernahme der Ermittlungen noch die Ergebnisse einer einheitlichen europäischen Untersuchung angekündigt.
Der Bericht von Reuters beschreibt Probleme in einigen Dutzend Delhaize-Geschäften in Belgien und Luxemburg sowie bei 15 Carrefour- und fünf Spar-Märkten der Colruyt-Gruppe in Belgien. In Schweden nannte Coop sieben betroffene Filialen, während Musgrave in Irland Störungen bei 13 SuperValu-Märkten meldete. Mehrere Betreiber nahmen gekühlte oder tiefgefrorene Produkte aus dem Verkauf; einige Geschäfte konnten ihren Betrieb fortsetzen.
Dies sind Meldungen von Unternehmen und kein vollständiges europäisches Verzeichnis. Die Zahl der Geschäfte zeigt für sich genommen nicht, wie viele Anlagen kompromittiert wurden, wie viel Ware verloren ging oder wie hoch die Schäden sind. Die Kommission hat keine konsolidierte Bilanz vorgelegt. Auch der Verweis auf fünf oder sechs Länder, den ein Journalist beim Briefing formulierte, wurde von Regnier nicht als offizielle Gesamtzahl bestätigt.
In Belgien hat die Bundesstaatsanwaltschaft eine Untersuchung eingeleitet, wie ihr Sprecher gegenüber Belga bestätigte. Die Untersuchung betrifft die in Geschäften gemeldeten Störungen der Kühlsysteme. Die Behörden hatten zu diesem Zeitpunkt keine Schlussfolgerungen zu den Urhebern der Angriffe oder zur vollständigen Methode der Kompromittierung bekannt gegeben.
Die technische Bedeutung geht über den Betrieb eines einzelnen Kühlschranks hinaus. Kommerzielle Systeme können aus der Ferne überwacht und gesteuert werden: Sie verwalten Temperaturen, Alarme und Abtauzyklen. Wird der Zugriff auf diese Steuerungen kompromittiert, kann die Änderung der Einstellungen die Haltbarkeit von Lebensmitteln beeinträchtigen, ohne dass die physische Anlage zerstört wird. Die Überprüfung der Produkte und die sichere Wiederherstellung des Betriebs bleiben Aufgaben der Betreiber und der zuständigen Behörden.
Eine relevante Warnung hatte es in Frankreich bereits gegeben. In der im Oktober veröffentlichten Warnung meldete CERT-FR zahlreiche Kompromittierungen von Danfoss-Geräten der Serien AK-SM und AK-SC sowie von Copeland xweb und Dixell xweb. Das Dokument betrifft Steuerungsgeräte für die Kühlung und nennt öffentlich keinen Urheber der Kampagnen.
Die französische Behörde empfiehlt, die direkte Erreichbarkeit der Verwaltungsschnittstellen aus dem Internet zu beseitigen, die gesamte Konfiguration einschließlich der Abtauprogramme zu überprüfen und den Zugang über ein gesichertes VPN oder ein geschütztes Netzwerk wiederherzustellen. Zu den Maßnahmen gehören Aktualisierungen und die Änderung voreingestellter Passwörter. Bei einem weiterhin exponierten verwundbaren Gerät verhindert ein einfaches Zurücksetzen keine erneute Kompromittierung.
Die Warnung erklärt, warum der Zugang zu Kühlsystemen geschützt werden muss. Sie beweist nicht, dass alle Vorfälle im November dieselbe Schwachstelle ausgenutzt haben oder auf dieselbe Gruppe zurückgehen. Eine Ähnlichkeit zwischen den beobachteten Auswirkungen reicht nicht aus, um eine Verbindung zwischen zwei Angriffen festzustellen.
Auf die Frage nach der Möglichkeit einer staatlich unterstützten Operation, wobei Russland in der Frage erwähnt wurde, lehnte Regnier eine Zuschreibung vom Podium der Kommission aus ab und verwies auf die laufenden nationalen Ermittlungen. Er bestätigte keine nachgewiesene Verbindung zu den französischen Vorfällen vom Oktober.
EU-CyCLONe ist das Kooperationsnetzwerk der nationalen Behörden, die für die Bewältigung von Cyberkrisen zuständig sind. Es wurde 2020 eingerichtet und durch die NIS2-Richtlinie formalisiert. Es unterstützt den Informationsaustausch und die gemeinsame Bewertung umfangreicher oder grenzüberschreitender Vorfälle. ENISA stellt sein Sekretariat. Das Netzwerk erleichtert die operative Koordinierung, während die Untersuchung der Fakten und die Feststellung der strafrechtlichen Verantwortlichkeit in die Zuständigkeit der Ermittlungsbehörden fallen.
Regnier verwies außerdem auf NIS2, den Cyber Resilience Act und den Cyber Solidarity Act als Beispiele für Instrumente, mit denen die EU Resilienz und Zusammenarbeit unterstützt. Der Verweis auf diese Rechtsakte bedeutet nicht, dass die Aktivierung all ihrer Mechanismen für die Vorfälle in den Geschäften angekündigt wurde. Die Kommission bestätigte die Treffen und den Kontakt zu den Mitgliedstaaten, ohne beim Briefing eine europäische Cyberkrise auszurufen.
Für Händler sind die Wiederherstellung der Kühlung und die Überprüfung der Sicherheit der Bestände die unmittelbaren Notfälle. Für die Behörden müssen noch das Ausmaß der Schäden, die verwendeten Zugangswege und mögliche Verbindungen zwischen den Vorfällen geklärt werden. Die europäische Zusammenarbeit kann beim Abgleich der Informationen helfen, ersetzt jedoch nicht diese technischen und justiziellen Überprüfungen.
Neueste Nachrichten
17:58
17:52
17:42
17:33
17:20
Mehr Nachrichten ansehen
NACHRICHTEN ZU DENSELBEN THEMEN
.webp)