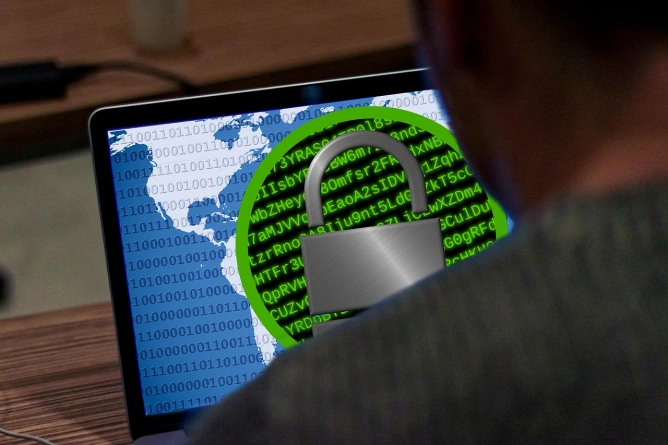
DNSC 警告说,与朝鲜有关的 APT Lazarus 组织正在利用 ClickFix 技术,绕过安全措施,用恶意软件入侵系统。
Ana-Maria Tapescu


时事
Foto: pixabay.com

始终在 Google 上查看我们的新闻
国家网络安全局(DNSC)报告称,APT Lazarus 使用将网络钓鱼与恶意命令执行相结合的 ClickFix 技术来攻击目标。这种方法通过虚假网页和工作机会利用用户的信任,导致受害者运行恶意 PowerShell 命令。DNSC 建议培训用户、限制 PowerShell 的执行、阻止恶意域并实施多因素身份验证,以降低风险。
来源

Alertă transmisă de DNSC: APT Lazarus, grup asociat Coreei de Nord, exploatează tehnica ClickFix pentru distribuirea de malware / Este o ameninţare serioasă

ALERTĂ DNSC: APT Lazarus exploatează tehnica ClickFix pentru distribuirea de malware

Alertă - un grup asociat Coreei de Nord exploatează tehnica ClickFix pentru distribuirea de malware

Avertisment DNSC: Un grup asociat Coreei de Nord distribuie malware care fură informații și poate instala programe periculoase

Grupul APT Lazarus, asociat Coreei de Nord, distribuie malware prin exploatarea tehnicii ClickFix
最新新闻
23:12
Florin Manole:“关于最低工资的讨论必须在接下来的几周内开始 / 2027年1月1日,最低工资将维持目前的水平,即4,325列伊税前工资”
22:53
Alexandru Rogobete承诺建立一种新的机制,用于支付医生值班的费用。住院医师也将获得报酬
22:53
塞韦尔·沃伊内斯库:主权游戏
22:25
劳动部长宣布正准备对养老金进行指数化调整:“我们将向财政部和总理提交遵守法律的提议,因为两年后,养老金领取者再也无法承受下去了”
22:06
Dan Neculăescu,与法国 counterpart Jean-Noël Barrot 就黑海安全问题进行讨论
查看更多新闻
同一主题的新闻
.webp)

个性化新闻推送、AI搜索与通知,更具互动性的体验。