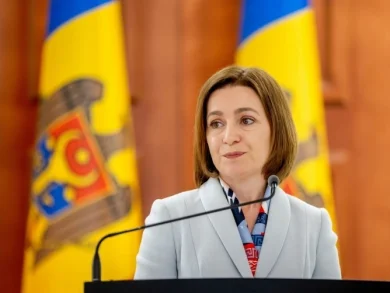

До того как прокуратура объявила о возбуждении дела, президент Майя Санду созвала Высший совет безопасности для оценки инцидента после того, как Агентство электронного управления сообщило о несанкционированном извлечении данных, связанных примерно с 750 000 IDNP. Параллельно власти заявили, что похищенные данные не могут быть напрямую использованы в преступных целях, однако мошенники могут связываться с гражданами, выдавая себя за сотрудников банков, таможни или других учреждений и используя уже известную из-за утечки информацию.
Атака, как сообщается, происходила с 19 по 23 октября, а попытки извлечения данных затронули примерно один миллион IDNP. Власти в превентивном порядке приостановили работу сервисов и систем, которые считались уязвимыми, а доступ был прекращён 23 октября в 11:30; впоследствии были заблокированы новые попытки доступа (25 и 27 октября). Кроме того, были проверены 82 цифровых сервиса.
В последующие дни несколько государственных платформ оставались недоступными после новых попыток взлома, выявленных в ночь с 22 на 23 октября и затем возобновившихся; 26 октября власти в превентивном порядке отключили некоторые системы, в то время как около 15 специалистов осуществляли мониторинг и работали над обеспечением безопасности. Кроме того, Игорь Гросу потребовал проверить все информационные системы, включая систему, используемую в Международном аэропорту «Еуджен Дога» Кишинэу, уточнив, что тот факт, что система аэропорта не подключена к интернету, не устраняет риски.