PADROM предупреждает о попытках фишинга, в рамках которых запрашиваются персональные данные для проверки полиса PAD



Всегда смотрите наши новости в Google
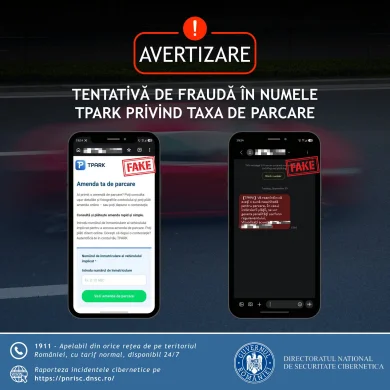
Страховой пул по защите от природных катастроф (PADROM) предупреждает владельцев о мошеннических сообщениях, распространяемых от имени компании. В них получателям предлагают проверить свой полис PAD, перейдя по ссылке и заполнив персональные данные.
Компания уточняет, что эти сообщения являются попытками фишинга и не были отправлены PADROM. Системы компании не были скомпрометированы, утечки персональных данных не зафиксировано.
Получателям рекомендуется не переходить по ссылкам, не вводить персональный идентификационный номер (CNP), банковские или иные персональные данные, не отвечать на сообщения и не скачивать прикреплённые документы. Также следует проверить адрес отправителя и домен сайта.
Информацию о полисе PAD следует проверять напрямую, через браузер, на сайте PADROM или связавшись со страховщиком, который выдал полис. Лицам, перешедшим по ссылке, следует закрыть страницу. Если персональные данные были предоставлены, об инциденте можно сообщить в DNSC по номеру 1911 или через платформу PNRISC. В случае передачи банковских данных необходимо немедленно связаться с банком.
{Источники


Последние новости
09:03
09:02
08:59
08:57
08:48
Смотреть больше новостей
НОВОСТИ ПО ТЕМ ЖЕ ТЕМАМ