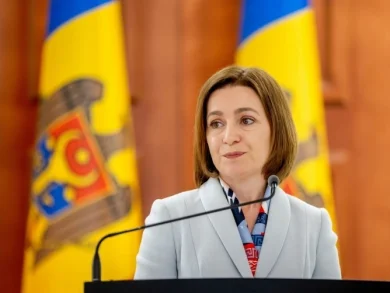





Înainte ca Procuratura să anunțe dosarul, președinta Maia Sandu convocase Consiliul Național de Securitate pentru evaluarea incidentului, după ce Agenția de Guvernare Electronică a raportat extragerea neautorizată a datelor asociate aproximativ 750.000 de IDNP-uri. În paralel, autoritățile au spus că datele sustrase nu pot fi folosite direct în scopuri infracționale, dar că escrocii pot contacta cetățenii pretinzând că sunt angajați ai băncilor, vămii sau altor instituții, folosind informații deja cunoscute din breșă.
Atacul a fost descris ca desfășurat între 19 și 23 octombrie, cu tentative de extragere care au vizat aproximativ un milion de IDNP-uri. Autoritățile au suspendat preventiv servicii și sisteme considerate expuse, iar accesul a fost oprit la 23 octombrie, la 11:30; ulterior au fost blocate noi încercări de acces (25 și 27 octombrie). De asemenea, au fost verificate 82 de servicii digitale.
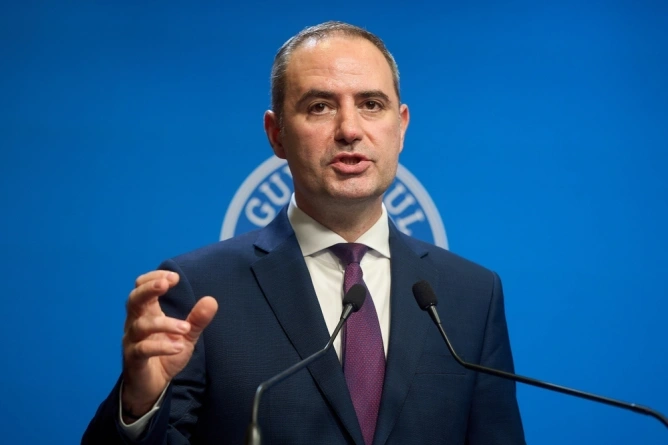
În zilele următoare, mai multe platforme publice au rămas indisponibile după noi tentative de accesare forțată, detectate în noaptea de 22 spre 23 octombrie și reluate apoi; pe 26 octombrie, autoritățile au deconectat preventiv unele sisteme, în timp ce aproximativ 15 specialiști monitorizau și lucrau la securizare. Totodată, Igor Grosu a cerut verificarea tuturor sistemelor informatice, inclusiv a celui folosit la Aeroportul Internațional „Eugen Doga” Chișinău, precizând că faptul că sistemul aeroportului nu este conectat la internet nu elimină riscurile.