


Cu câteva zile înainte, în nopțile de 22 și 23 octombrie, autoritățile din Republica Moldova au anunțat un atac cibernetic de amploare care a generat aproximativ 11 milioane de solicitări de acces și interogări suspecte ale bazelor de date, iar serviciile vizate au fost deconectate preventiv pentru a bloca accesul neautorizat. Deși instituțiile nu precizau atunci dacă datele au fost efectiv extrase, ele au avertizat populația că incidentul ar putea fi urmat de tentative de fraudă prin contactarea victimelor cu informații personale, prezentându-se ca angajați ai instituțiilor publice sau ai băncilor.
Ulterior, au fost raportate noi tentative de accesare forțată: pe 26 octombrie, mai multe platforme publice digitale au rămas indisponibile, fiind deconectate preventiv pentru verificarea infrastructurii, în timp ce specialiști monitorizau sistemele și efectuau măsuri de securizare. În paralel, datele publicate de agențiile de stat au indicat că atacul inițial a permis extragerea neautorizată a unor informații aferente unui număr de aproximativ 750.000 de IDNP-uri, inclusiv date despre familie, pensii, permise de conducere și unele informații financiare, iar autoritățile au menționat că verificările trebuie să includă și sisteme care nu sunt conectate la internet.
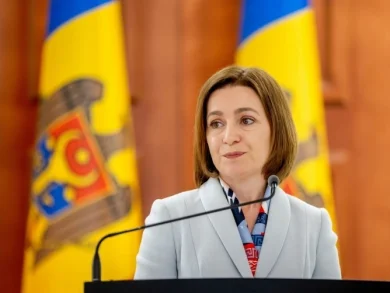
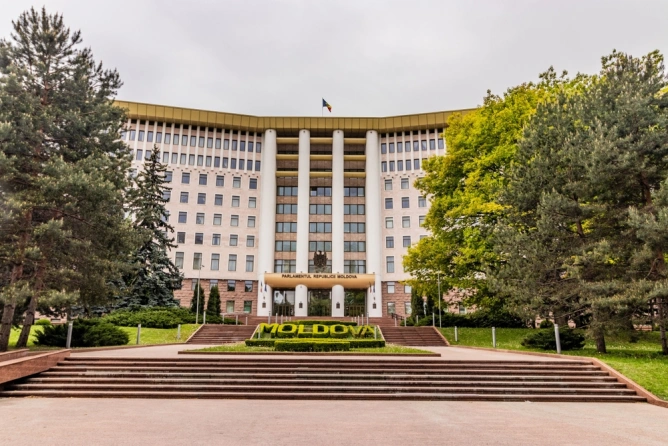
În reacție, președinta Maia Sandu a convocat pentru perioada următoare o ședință a Consiliului Național de Securitate pentru evaluarea atacului și a măsurilor de răspuns, iar Parlamentul a anunțat ulterior că va organiza audieri, după ce opoziția a cerut examinarea incidentului și identificarea vulnerabilităților informatice.