La Commission européenne réunit les agences de l’UE et les autorités nationales après les attaques visant les installations frigorifiques de magasins



Retrouvez toujours nos actualités sur Google
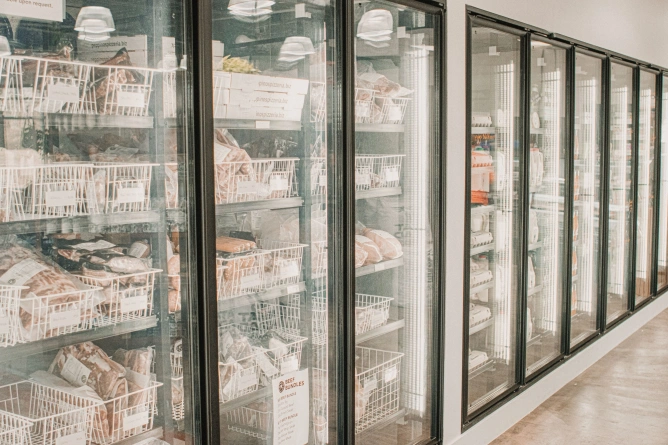
Deux réunions avec l’ENISA, Europol et les autorités nationales visent à coordonner la réponse aux incidents qui ont perturbé la réfrigération dans des magasins de plusieurs pays. Certains commerçants ont retiré des aliments de la vente. Les enquêtes restent nationales et la Commission n’a attribué les attaques ni à un État ni à un groupe.
La Commission européenne a convoqué, le 3 novembre, deux réunions avec les agences de l’UE et les autorités nationales afin de coordonner la réponse aux incidents cybernétiques qui ont affecté les installations frigorifiques de certains magasins dans plusieurs pays européens. Cette annonce intervient après les perturbations signalées dans la nuit de dimanche à lundi, qui ont contraint certains commerçants à retirer des produits alimentaires. Les enquêtes sont menées par les autorités nationales et la Commission n’a attribué les attaques ni à un État ni à un groupe.
En bref
1.La première réunion a rassemblé l’ENISA, Europol et les services de la Commission ; la deuxième s’est tenue via EU-CyCLONe, le réseau des autorités nationales qui gèrent les crises cybernétiques. L’objectif est l’échange d’informations et la coordination de la réponse.
2.Les opérateurs ont signalé des incidents dans des dizaines de magasins. Reuters mentionne notamment 15 Carrefour en Belgique, cinq Spar du groupe Colruyt, sept Coop en Suède et 13 SuperValu en Irlande. Ces chiffres ne constituent pas un bilan européen officiel.
3.Le CERT-FR avait mis en garde en octobre contre la compromission de certains équipements de commande de la réfrigération. L’autorité recommande de protéger l’accès à distance et de vérifier la configuration, notamment les programmes de dégivrage.
4.La Commission n’a attribué les attaques ni à un État ni à une organisation. Les réunions ne remplacent pas les enquêtes nationales et n’établissent pas que les incidents survenus dans différents pays ont le même auteur.
5.La perturbation de la réfrigération peut entraîner la perte des stocks même si le magasin reste ouvert. Les informations disponibles ne permettent pas d’établir la valeur totale des dommages ni une interruption générale de l’approvisionnement alimentaire européen.
Thomas Regnier, porte-parole de la Commission pour le domaine numérique, a confirmé les deux réunions lors du point de presse de mardi. La première a eu lieu le matin, dans le cadre du groupe interinstitutionnel européen, avec la participation de l’Agence de l’UE pour la cybersécurité, l’ENISA, d’Europol et des services compétents de la Commission. La deuxième, organisée plus tard dans la même matinée avec EU-CyCLONe, a réuni des autorités nationales, notamment de pays touchés.
Les discussions visent à fournir aux autorités des informations sur ce qui s’est passé et à faciliter une réponse collective à des incidents qui dépassent les frontières d’un État. Regnier a souligné les effets que les cyberattaques peuvent avoir sur les services utilisés quotidiennement par les citoyens. La Commission n’a pas annoncé la reprise des enquêtes ni les résultats d’une enquête européenne unique.
Le récit de Reuters décrit des problèmes dans quelques dizaines de magasins Delhaize en Belgique et au Luxembourg, ainsi que dans 15 Carrefour et cinq Spar du groupe Colruyt en Belgique. En Suède, Coop a indiqué que sept établissements étaient touchés, tandis qu’en Irlande, Musgrave a signalé des perturbations dans 13 SuperValu. Plusieurs opérateurs ont retiré des produits réfrigérés ou surgelés ; certains magasins ont pu poursuivre leur activité.
Il s’agit de signalements d’entreprises, et non d’un inventaire européen complet. Le nombre de magasins ne permet pas à lui seul de déterminer combien d’installations ont été compromises, quelle quantité de marchandises a été perdue ni la valeur des dommages. La Commission n’a pas présenté de bilan consolidé. La référence à cinq ou six pays, formulée par un journaliste lors du point de presse, n’a pas non plus été validée par Regnier comme un total officiel.
En Belgique, le parquet fédéral a ouvert une enquête, a confirmé son porte-parole à Belga. L’enquête porte sur les perturbations des installations frigorifiques signalées dans des magasins. Les autorités n’avaient alors annoncé aucune conclusion sur les auteurs des attaques ni sur la méthode complète de compromission.
L’enjeu technique dépasse le fonctionnement d’un réfrigérateur individuel. Les systèmes commerciaux peuvent être surveillés et commandés à distance : ils gèrent les températures, les alarmes et les cycles de dégivrage. Si l’accès à ces commandes est compromis, la modification des réglages peut affecter la conservation des aliments sans que l’installation physique soit détruite. La vérification des produits et le rétablissement d’un fonctionnement sûr restent de la responsabilité des opérateurs et des autorités compétentes.
Un avertissement pertinent existait déjà en France. Dans l’alerte émise en octobre, le CERT-FR a signalé de nombreuses compromissions de certains équipements Danfoss des séries AK-SM et AK-SC, ainsi que Copeland xweb et Dixell xweb. Le document concerne les équipements de commande de la réfrigération et n’identifie pas publiquement d’auteur des campagnes.
L’autorité française recommande de supprimer l’exposition directe des interfaces d’administration sur internet, de vérifier l’ensemble de la configuration, notamment les programmes de dégivrage, et de rétablir l’accès au moyen d’un VPN sécurisé ou d’un réseau protégé. Les mesures comprennent les mises à jour et la modification des mots de passe par défaut. Pour un équipement vulnérable resté exposé, une simple réinitialisation n’empêche pas une nouvelle compromission.
L’alerte explique pourquoi l’accès aux systèmes frigorifiques doit être protégé. Elle ne démontre pas que tous les incidents de novembre ont exploité la même vulnérabilité ni qu’ils sont l’œuvre du même groupe. Une similitude entre les effets observés ne suffit pas à établir le lien entre deux attaques.
Interrogé sur la possibilité d’une opération soutenue par un État, la Russie ayant été mentionnée dans la question, Regnier a refusé toute attribution depuis la tribune de la Commission et a renvoyé aux enquêtes nationales en cours. Il n’a confirmé aucun lien démontré avec les incidents français d’octobre.
EU-CyCLONe est le réseau de coopération des autorités nationales responsables de la gestion des crises cybernétiques. Lancé en 2020 et formalisé par la directive NIS2, il soutient l’échange d’informations et l’évaluation commune des incidents de grande ampleur ou transfrontaliers. L’ENISA en assure le secrétariat. Le réseau facilite la coordination opérationnelle, tandis que l’établissement des faits et des responsabilités pénales relève des compétences des autorités chargées des enquêtes.
Regnier a également cité NIS2, le Cyber Resilience Act et le Cyber Solidarity Act comme exemples d’instruments par lesquels l’UE soutient la résilience et la coopération. La référence à ces actes ne signifie pas que tous leurs mécanismes ont été activés pour les incidents survenus dans les magasins. La Commission a confirmé les réunions et les contacts avec les États membres, sans déclarer lors du point de presse l’existence d’une crise cybernétique européenne.
Pour les commerçants, le rétablissement de la réfrigération et la vérification de la sécurité des stocks constituent les urgences immédiates. Pour les autorités, il reste à déterminer l’ampleur des dommages, les voies d’accès utilisées et les éventuels liens entre les incidents. La coopération européenne peut aider à comparer les informations, mais elle ne remplace pas ces vérifications techniques et judiciaires.
Dernières actualités
19:45
19:44
19:38
19:30
19:23
Voir plus d’actualités
ACTUALITÉS SUR LES MÊMES SUJETS
.webp)