
Quelques jours auparavant, dans les nuits des 22 et 23 octobre, les autorités de la République de Moldavie avaient annoncé une cyberattaque d’ampleur qui avait généré environ 11 millions de demandes d’accès et de requêtes suspectes visant les bases de données, tandis que les services ciblés avaient été déconnectés préventivement afin de bloquer tout accès non autorisé. Bien que les institutions n’aient pas précisé à l’époque si les données avaient effectivement été extraites, elles avaient averti la population que l’incident pourrait être suivi de tentatives de fraude, les victimes étant contactées avec des informations personnelles par des individus se présentant comme des employés d’institutions publiques ou de banques.
Par la suite, de nouvelles tentatives d’accès forcé ont été signalées : le 26 octobre, plusieurs plateformes numériques publiques sont restées indisponibles, ayant été déconnectées préventivement afin de vérifier l’infrastructure, tandis que des spécialistes surveillaient les systèmes et mettaient en œuvre des mesures de sécurisation. Parallèlement, les données publiées par les agences d’État ont indiqué que l’attaque initiale avait permis l’extraction non autorisée d’informations relatives à environ 750 000 IDNP, notamment des données sur la famille, les pensions, les permis de conduire et certaines informations financières, tandis que les autorités ont précisé que les vérifications devaient également inclure les systèmes qui ne sont pas connectés à internet.
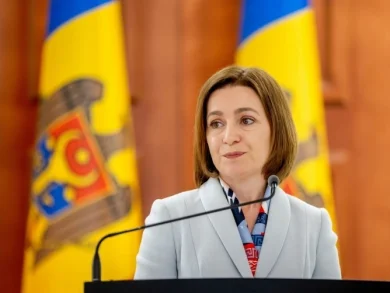
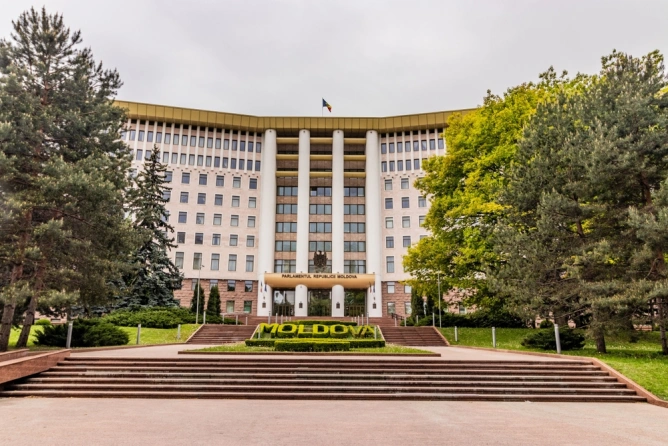
En réaction, la présidente Maia Sandu a convoqué pour la période suivante une réunion du Conseil national de sécurité afin d’évaluer l’attaque et les mesures de réponse, tandis que le Parlement a annoncé par la suite qu’il organiserait des auditions, après que l’opposition eut demandé l’examen de l’incident et l’identification des vulnérabilités informatiques.