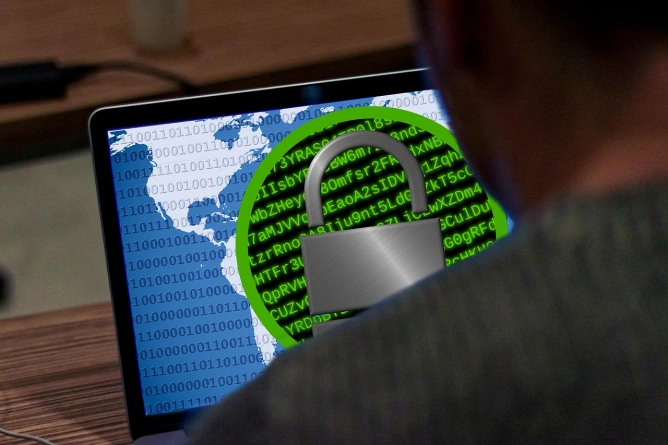
La DNSC avertit que le groupe APT Lazarus, associé à la Corée du Nord, utilise la technique ClickFix pour compromettre les systèmes avec des logiciels malveillants, en contournant les mesures de sécurité.
Ana-Maria Tapescu


Actualité
Foto: pixabay.com

Retrouvez toujours nos actualités sur Google
La Direction de la cybersécurité nationale (DNSC) a signalé que l'APT Lazarus utilise la technique ClickFix, qui combine l'hameçonnage et l'exécution de commandes malveillantes, pour compromettre ses cibles. Cette méthode exploite la confiance des utilisateurs par le biais de fausses pages web et d'offres d'emploi, amenant les victimes à exécuter des commandes PowerShell malveillantes. La DNSC recommande de former les utilisateurs, de restreindre l'exécution de PowerShell, de bloquer les domaines malveillants et de mettre en œuvre l'authentification multifactorielle pour atténuer les risques.
Sources

Alertă transmisă de DNSC: APT Lazarus, grup asociat Coreei de Nord, exploatează tehnica ClickFix pentru distribuirea de malware / Este o ameninţare serioasă

ALERTĂ DNSC: APT Lazarus exploatează tehnica ClickFix pentru distribuirea de malware

Alertă - un grup asociat Coreei de Nord exploatează tehnica ClickFix pentru distribuirea de malware

Avertisment DNSC: Un grup asociat Coreei de Nord distribuie malware care fură informații și poate instala programe periculoase

Grupul APT Lazarus, asociat Coreei de Nord, distribuie malware prin exploatarea tehnicii ClickFix
Dernières actualités
22:51
Luca Niculescu demande à l’État de se serrer la ceinture avant l’introduction de nouvelles taxes
22:34
Le ministre du Développement, Alexandru Stoica, clarifie les règles concernant les balcons fermés sans autorisation : l’impôt double ne s’applique pas
22:19
Luca Niculescu annonce que la Roumanie a pratiquement achevé son processus d’adhésion à l’OCDE, avec des bénéfices pour les investissements et l’emploi
22:02
Le Premier ministre Luca Niculescu confirme l’augmentation des retraites en 2027 : « Il y aura une hausse »
21:45
Traian Băsescu critique la politique de la Roumanie à l’égard des États-Unis : « Nous n’avons eu aucune politique à l’égard des États-Unis ces dernières années, depuis 2004. Nous avons seulement eu la politique de l’idiot »
Voir plus d’actualités
ACTUALITÉS SUR LES MÊMES SUJETS
.webp)
.webp)

Fil d’actualités personnalisé, recherche optimisée par IA et notifications dans une expérience plus interactive.