El DNSC advierte de que el grupo APT Lazarus, asociado a Corea del Norte, está utilizando la técnica ClickFix para comprometer los sistemas con malware, eludiendo las medidas de seguridad.
Ana-Maria Tapescu


Actualidad
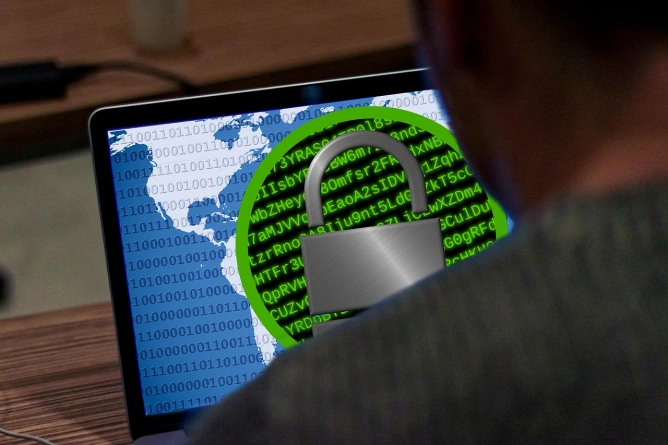
Foto: pixabay.com

Ve siempre nuestras noticias en Google
La Dirección Nacional de Ciberseguridad (DNSC) ha informado de que la APT Lazarus utiliza la técnica ClickFix, que combina el phishing con la ejecución de comandos maliciosos, para comprometer objetivos. Este método se aprovecha de la confianza de los usuarios a través de páginas web y ofertas de trabajo falsas, haciendo que las víctimas ejecuten comandos PowerShell maliciosos. DNSC recomienda formar a los usuarios, restringir la ejecución de PowerShell, bloquear los dominios maliciosos e implementar la autenticación multifactor para mitigar los riesgos.
Fuentes

Alertă transmisă de DNSC: APT Lazarus, grup asociat Coreei de Nord, exploatează tehnica ClickFix pentru distribuirea de malware / Este o ameninţare serioasă

ALERTĂ DNSC: APT Lazarus exploatează tehnica ClickFix pentru distribuirea de malware

Alertă - un grup asociat Coreei de Nord exploatează tehnica ClickFix pentru distribuirea de malware

Avertisment DNSC: Un grup asociat Coreei de Nord distribuie malware care fură informații și poate instala programe periculoase

Grupul APT Lazarus, asociat Coreei de Nord, distribuie malware prin exploatarea tehnicii ClickFix
Últimas noticias
22:57
Las empresas de IA y los fabricantes de chips pierden más de 1 billón de dólares por las preocupaciones sobre la financiación
22:46
Los equipos de Salvamont advierten a los conductores y turistas después de que comenzara a nevar en la Transfăgărășan y en Poiana Brașov
22:39
El Gobierno de Niculescu propone eximir a las madres del pago de la CASS y mantener la prestación por crianza del hijo después de reincorporarse al trabajo
22:25
El Gobierno Niculescu quiere un déficit inferior al 3% del PIB para 2030 / El gasto, la evasión fiscal y la recaudación son prioritarios
21:55
El Gobierno propuesto por Luca Niculescu quiere atraer a un inversor estratégico a TAROM en 2027, incluso para adquirir una participación mayoritaria
Ver más noticias
NOTICIAS SOBRE LOS MISMOS TEMAS
.webp)

Feed de noticias personalizado, búsqueda con IA y notificaciones en una experiencia más interactiva.