search icon
search icon
Flag Arrow Down
Română
Română
Magyar
Magyar
English
English
Français
Français
Deutsch
Deutsch
Italiano
Italiano
Español
Español
Русский
Русский
日本語
日本語
中国人
中国人

Sprache ändern

arrow down
  • Română
    Română
  • Magyar
    Magyar
  • English
    English
  • Français
    Français
  • Deutsch
    Deutsch
  • Italiano
    Italiano
  • Español
    Español
  • Русский
    Русский
  • 日本語
    日本語
  • 中国人
    中国人
Rubriken
  • Nachrichten
  • Exklusiv
  • Umfragen INSCOP
  • Podcast
  • EU
  • Diaspora
  • Republik Moldau
  • Politik
  • Wirtschaft
  • Aktualität
  • International
  • Sport
  • Gesundheit
  • Bildung
  • IT&C-Wissen
  • Kunst & Lifestyle
  • Meinungen
  • Wahlen 2025
  • Umgebung
Über uns
Kontakt
Datenschutzrichtlinie
Allgemeine Geschäftsbedingungen
Blättern Sie schnell durch die Nachrichtenzusammenfassungen und sehen Sie, wie sie in verschiedenen Publikationen behandelt werden!
  • Nachrichten
  • Exklusiv
    • Umfragen INSCOP
    • Podcast
    • EU
    • Diaspora
    • Republik Moldau
    • Politik
    • Wirtschaft
    • Aktualität
    • International
    • Sport
    • Gesundheit
    • Bildung
    • IT&C-Wissen
    • Kunst & Lifestyle
    • Meinungen
    • Wahlen 2025
    • Umgebung
82 neue Nachrichten in den letzten 24 Stunden
  1. Startseite
  2. International

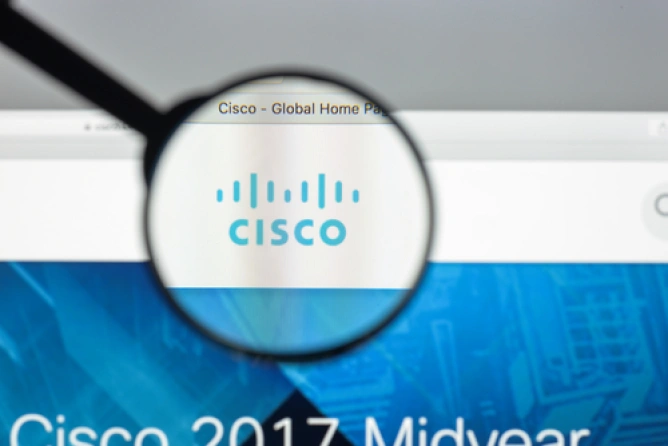
Cisco hat bestätigt, dass eine Gruppe von Hackern, die mit der chinesischen Regierung in Verbindung steht, eine unbekannte Schwachstelle ausnutzt, um ihre Kunden im Unternehmenssektor zu kompromittieren.

Ana-Maria Tapescu
whatsapp
facebook
linkedin
x
copy-link copy-link
25 Dezember 2025, 08:03
main event image
IT&C-Wissen
Foto: shutterstock.com
google-preference

Sieh unsere Nachrichten immer auf Google

Obwohl Cisco nicht angegeben hat, wie viele Organisationen bereits betroffen sind, schätzen unabhängige Forscher, dass die Anzahl der betroffenen Kunden in den Hunderten liegt. Die Schwachstelle, bekannt als CVE-2025-20393, wird als Zero-Day eingestuft, was bedeutet, dass sie entdeckt und ausgenutzt wurde, bevor Cisco eine Lösung veröffentlicht hat. Daten von Shadowserver zeigen, dass die betroffenen Systeme sich in Ländern wie Indien, Thailand und den Vereinigten Staaten befinden. Cisco hat erklärt, dass das Problem Produkte wie Secure Email Gateway und Secure Email and Web Manager betrifft, die nur dann anfällig sind, wenn sie direkt aus dem Internet zugänglich sind und die Funktion „Spam-Quarantäne“ aktiviert haben. Obwohl derzeit kein Sicherheits-Patch verfügbar ist, empfiehlt Cisco den betroffenen Organisationen, die kompromittierten Geräte zu löschen und sie in einen bekannten sicheren Zustand wiederherzustellen.

Quellen

sursa imagine
Control F5
Hundreds of Cisco customers exposed in targeted Chinese hacking campaign

Neueste Nachrichten

10:57

Der große Einsatz

10:42

21. September 2026. TV: Was gestern Abend in den Nachrichtensendern diskutiert wurde

10:39

Europäische Dienste warnen, dass Russland entschlossenere Maßnahmen gegen die NATO plant

10:32

EXKLUSIV | 21. September 2026. Trends bei den Online-Suchanfragen / letzte 24 Stunden

10:32

Wie funktionierte die von Călin Georgescu angeführte kriminelle Gruppe, und wer sind die anderen Personen in der Betrugsakte?

Mehr Nachrichten ansehen
app preview
Personalisierter Nachrichten-Feed, KI-gestützte Suche und Benachrichtigungen in einem interaktiveren Erlebnis.
app preview app preview
cisco Hacker die chinesische Regierung Schwachstelle Kunden Sicherheit

Empfehlungen der Redaktion

main event image
Aktualität
vor 2 Stunden

Călin Georgescu, von DIICOT aus dem Verkehr gezogen. DIICOT-Durchsuchungen in seiner Wohnung in einem Betrugsverfahren über 1 Million Euro

Quellen
imagine sursa
imagine sursa
imagine sursa
imagine sursa
imagine sursa
+3
main event image
Politik
vor 1 Stunde

George Simion, nachdem DIICOT Călin Georgescu aus dem Verkehr gezogen hat: „Rumänien ist eine Diktatur“

Quellen
imagine sursa
imagine sursa
imagine sursa
imagine sursa
imagine sursa
+4
main event image
Exklusiv
vor 17 Minuten
Originalinhalt

21. September 2026. TV: Was gestern Abend in den Nachrichtensendern diskutiert wurde

main event image
Aktualität
vor 27 Minuten

Wie funktionierte die von Călin Georgescu angeführte kriminelle Gruppe, und wer sind die anderen Personen in der Betrugsakte?

Quellen
imagine sursa
imagine sursa
imagine sursa
imagine sursa
app preview
Personalisierter Nachrichten-Feed, KI-gestützte Suche und Benachrichtigungen in einem interaktiveren Erlebnis.
app preview
app store badge google play badge
  • Nachrichten
  • Exklusiv
  • Umfragen INSCOP
  • Podcast
  • EU
  • Diaspora
  • Republik Moldau
  • Politik
  • Wirtschaft
  • Aktualität
  • International
  • Sport
  • Gesundheit
  • Bildung
  • IT&C-Wissen
  • Kunst & Lifestyle
  • Meinungen
  • Wahlen 2025
  • Umgebung
  • Über uns
  • Kontakt
Datenschutzrichtlinie
Cookie-Richtlinie
Allgemeine Geschäftsbedingungen
Open-Source-Lizenzen
Alle Rechte vorbehalten Strategic Media Team SRL

Technologie in Partnerschaft mit

anpc-sal anpc-sol