search icon
search icon
Flag Arrow Down
Română
Română
Magyar
Magyar
English
English
Français
Français
Deutsch
Deutsch
Italiano
Italiano
Español
Español
Русский
Русский
日本語
日本語
中国人
中国人

Sprache ändern

arrow down
  • Română
    Română
  • Magyar
    Magyar
  • English
    English
  • Français
    Français
  • Deutsch
    Deutsch
  • Italiano
    Italiano
  • Español
    Español
  • Русский
    Русский
  • 日本語
    日本語
  • 中国人
    中国人
Rubriken
  • Nachrichten
  • Exklusiv
  • Umfragen INSCOP
  • Podcast
  • EU
  • Diaspora
  • Republik Moldau
  • Politik
  • Wirtschaft
  • Aktualität
  • International
  • Sport
  • Gesundheit
  • Bildung
  • IT&C-Wissen
  • Kunst & Lifestyle
  • Meinungen
  • Wahlen 2025
  • Umgebung
Über uns
Kontakt
Datenschutzrichtlinie
Allgemeine Geschäftsbedingungen
Blättern Sie schnell durch die Nachrichtenzusammenfassungen und sehen Sie, wie sie in verschiedenen Publikationen behandelt werden!
  • Nachrichten
  • Exklusiv
    • Umfragen INSCOP
    • Podcast
    • EU
    • Diaspora
    • Republik Moldau
    • Politik
    • Wirtschaft
    • Aktualität
    • International
    • Sport
    • Gesundheit
    • Bildung
    • IT&C-Wissen
    • Kunst & Lifestyle
    • Meinungen
    • Wahlen 2025
    • Umgebung
132 neue Nachrichten in den letzten 24 Stunden
  1. Startseite
  2. Aktualität

Der DNSC warnt, dass die mit Nordkorea verbundene APT Lazarus-Gruppe die ClickFix-Technik nutzt, um Systeme mit Malware zu kompromittieren und so Sicherheitsmaßnahmen zu umgehen.

Ana-Maria Tapescu
whatsapp
facebook
linkedin
x
copy-link copy-link
13 August 2025, 11:13
main event image
Aktualität
Foto: pixabay.com
google-preference

Sieh unsere Nachrichten immer auf Google

Das Directorate of National Cyber Security (DNSC) hat berichtet, dass APT Lazarus die ClickFix-Technik verwendet, die Phishing mit der Ausführung bösartiger Befehle kombiniert, um Ziele zu kompromittieren. Diese Methode nutzt das Vertrauen der Benutzer durch gefälschte Webseiten und Jobangebote aus und veranlasst die Opfer, bösartige PowerShell-Befehle auszuführen. Die DNSC empfiehlt, Benutzer zu schulen, die Ausführung von PowerShell-Befehlen einzuschränken, bösartige Domänen zu blockieren und eine Multi-Faktor-Authentifizierung zu implementieren, um die Risiken zu minimieren.

Quellen

sursa imagine
News.ro
Alertă transmisă de DNSC: APT Lazarus, grup asociat Coreei de Nord, exploatează tehnica ClickFix pentru distribuirea de malware / Este o ameninţare serioasă
sursa imagine
Financial Intelligence
ALERTĂ DNSC: APT Lazarus exploatează tehnica ClickFix pentru distribuirea de malware
sursa imagine
Profit.ro
Alertă - un grup asociat Coreei de Nord exploatează tehnica ClickFix pentru distribuirea de malware
sursa imagine
Digi24
Avertisment DNSC: Un grup asociat Coreei de Nord distribuie malware care fură informații și poate instala programe periculoase
sursa imagine
Newsweek
Grupul APT Lazarus, asociat Coreei de Nord, distribuie malware prin exploatarea tehnicii ClickFix

Neueste Nachrichten

22:52

Ministerpräsident Peter Magyar sagt, dass Ungarn nach den Regierungsjahren von Viktor Orban das Vertrauen seiner europäischen Partner zurückgewinnen will

22:34

Die südafrikanische Schriftstellerin Coral Hart hat mithilfe von KI fast 400 Bücher veröffentlicht und behauptet, dass die Verkäufe die Methode trotz der Kritik rechtfertigen

22:28

Donald Trump sagt, dass Kanada ein Handelsabkommen will, aber die USA „alle Karten in der Hand haben“

21:56

Die Trump-Regierung fordert, die Bestätigung der Alaska-Wahl zu blockieren, falls der Republikaner Dan Sullivan das Rennen um den Senat verliert

21:29

Finnland bereitet ein neues Unterstützungspaket für die Ukraine mit militärischer, energetischer und humanitärer Hilfe vor

Mehr Nachrichten ansehen

NACHRICHTEN ZU DENSELBEN THEMEN
event image
Aktualität
Die Nationale Direktion für Cybersicherheit weist auf eine Betrugsmasche hin, die Facebook-Gruppen nutzt, um falsche Kredite zu bewerben.
event image
Aktualität
Hacker nutzen gefälschte Stellenangebote, um Arbeitssuchende cybermäßig anzugreifen
event image
Aktualität
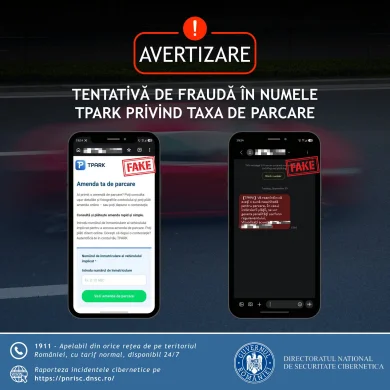
DNSC warnt TPARK-Nutzer: Gefälschte Nachrichten fordern die dringende Zahlung angeblicher Parkstrafen
event image
Aktualität
Das DNSC meldete vorübergehende Schwierigkeiten beim Zugriff auf seine Website, die möglicherweise durch einen DDoS-Angriff verursacht wurden
event image
International
Bitdefender warnt: Piratierte Kopien des Films „Odyssee“ verbreiten Malware, die die Daten der Benutzer stiehlt.
event image
Aktualität
DNSC warnt vor einer Kampagne mit betrügerischen Nachrichten über falsche Park- und Geschwindigkeitsstrafen, die im Namen von Ghișeul.ro gesendet werden.
app preview
Personalisierter Nachrichten-Feed, KI-gestützte Suche und Benachrichtigungen in einem interaktiveren Erlebnis.
app preview app preview
DNSC Warnung Malware Nordkorea

Empfehlungen der Redaktion

main event image
Exklusiv
vor 13 Stunden

EXKLUSIV | Rumänien aus der Sicht der russischen Presse / Das „rumänische Szenario“, das in der russischen Presse als mögliche Strategie angeführt wird, um Marine Le Pen auf ihrem Weg zur französischen Präsidentschaft zu blockieren

main event image
Meinungen
vor 6 Stunden

Andrei Cornea: Überdruss

app preview
Personalisierter Nachrichten-Feed, KI-gestützte Suche und Benachrichtigungen in einem interaktiveren Erlebnis.
app preview
app store badge google play badge
  • Nachrichten
  • Exklusiv
  • Umfragen INSCOP
  • Podcast
  • EU
  • Diaspora
  • Republik Moldau
  • Politik
  • Wirtschaft
  • Aktualität
  • International
  • Sport
  • Gesundheit
  • Bildung
  • IT&C-Wissen
  • Kunst & Lifestyle
  • Meinungen
  • Wahlen 2025
  • Umgebung
  • Über uns
  • Kontakt
Datenschutzrichtlinie
Cookie-Richtlinie
Allgemeine Geschäftsbedingungen
Open-Source-Lizenzen
Alle Rechte vorbehalten Strategic Media Team SRL

Technologie in Partnerschaft mit

anpc-sal anpc-sol