
与ENISA、欧洲刑警组织和各国主管部门举行的两次会议旨在协调对影响多个国家商店制冷系统的事件的响应。一些零售商已撤下食品。调查仍由各国开展,欧盟委员会尚未将攻击归因于任何国家或组织。
欧盟委员会于11月3日召集欧盟机构和各国主管部门举行两次会议,以协调对影响多个欧洲国家部分商店制冷设施的网络事件的响应。此前,周日晚至周一凌晨发生的扰乱事件被报告,迫使一些零售商撤下食品。调查由各国主管部门负责,委员会尚未将攻击归因于任何国家或组织。
简要概述
1.第一次会议包括ENISA、欧洲刑警组织和委员会各部门;第二次通过EU-CyCLONe举行,该网络由负责管理网络危机的国家主管部门组成。目的是共享信息并协调响应。
2.运营商报告称数十家商店发生事件。路透社提到,比利时有15家家乐福、Colruyt集团旗下五家Spar,瑞典有七家Coop,爱尔兰有13家SuperValu。这些数字并不构成欧洲官方统计。
3.CERT-FR于10月曾警告,部分制冷控制设备遭到入侵。该机构建议保护远程访问并检查配置,包括除霜程序。
4.委员会未将攻击归因于任何国家或组织。这些会议不取代各国调查,也不能确定不同国家的事件由同一行为者实施。
5.制冷系统受扰可能导致库存损失,即使商店仍在营业。现有信息无法确定损失总额,也无法证明欧洲食品供应普遍中断。
委员会负责数字领域的发言人Thomas Regnier在周二的新闻发布会上确认了这两次会议。第一次于上午举行,在欧洲机构间小组框架内进行,欧盟网络安全局ENISA、欧洲刑警组织以及委员会相关部门参加了会议。第二次于同日上午稍晚与EU-CyCLONe共同举行,汇集了包括受影响国家在内的各国主管部门。
讨论旨在向各主管部门提供有关事件经过的信息,并促进对超越单一国家边界的事件采取集体响应。Regnier强调,网络攻击可能对公民日常使用的服务产生影响。委员会没有宣布接管调查,也没有公布统一欧洲调查的结果。
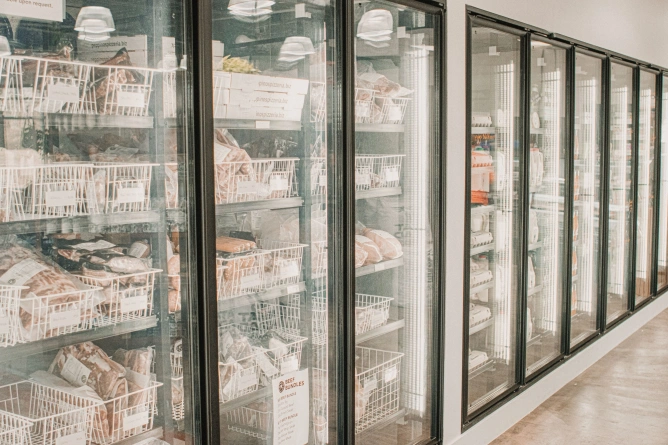
路透社报道称,比利时和卢森堡的数十家Delhaize商店、比利时的15家家乐福以及Colruyt集团旗下五家Spar出现问题。在瑞典,Coop表示有七家门店受到影响;在爱尔兰,Musgrave报告称13家SuperValu出现扰乱。多家运营商撤下了冷藏或冷冻产品;部分商店仍能继续营业。
这些是企业的报告,并非完整的欧洲清单。商店数量本身无法说明有多少设施遭到入侵、多少商品损失或损失金额。委员会没有提供汇总统计。简报会上记者提到的五国或六国,也未获Regnier确认属于官方总数。
比利时联邦检察院已展开调查,其发言人向Belga证实了这一点。调查涉及商店报告的制冷设施受扰事件。当时,主管部门尚未公布有关攻击者或完整入侵方式的结论。
技术影响超出单台冰箱的运行范围。商业系统可以接受远程监控和控制:它们管理温度、警报和除霜周期。如果这些控制权限遭到入侵,修改设置可能影响食品保存,而不会损坏实体设施。检查产品并安全恢复运行,仍是运营商和主管部门的职责。
法国此前已有一项相关警告。在10月发布的警报中,CERT-FR报告称,大量Danfoss AK-SM和AK-SC系列设备以及Copeland xweb和Dixell xweb遭到入侵。该文件涉及制冷控制设备,但未公开指明相关行动的实施者。
法国主管部门建议消除管理界面直接暴露于互联网的情况,检查完整配置,包括除霜程序,并通过安全VPN或受保护网络恢复访问。措施还包括安装更新和更改默认密码。对于仍处于暴露状态的易受攻击设备,仅简单重置并不能阻止再次遭到入侵。
该警报解释了为何必须保护制冷系统的访问权限。但它并不能证明11月的所有事件都利用了同一漏洞,也不能证明这些事件由同一组织实施。观察到的影响相似,并不足以确定两起攻击之间存在关联。
当被问及是否可能存在由国家支持的行动(问题中提到了俄罗斯)时,Regnier拒绝代表委员会进行归因,并将问题交由正在进行的各国调查处理。他没有确认这些事件与法国10月发生的事件之间存在任何已被证实的联系。
EU-CyCLONe是负责管理网络危机的国家主管部门合作网络。该网络于2020年启动,并通过NIS2指令正式确立,支持信息共享以及对大规模或跨境事件进行共同评估。ENISA为其提供秘书处。该网络促进运营协调,而事实调查和刑事责任认定则由调查主管部门依据各自权限进行。
Regnier还提到NIS2、Cyber Resilience Act和Cyber Solidarity Act,作为欧盟支持网络韧性和合作的工具示例。提及这些法案并不等同于宣布针对商店事件启动其全部机制。委员会确认了会议以及与成员国的联系,但没有在简报会上宣布欧洲网络危机。
对零售商而言,恢复制冷并核查库存安全是眼下的紧急任务。对主管部门而言,损失规模、所使用的访问路径以及事件之间是否存在联系仍有待确定。欧洲合作有助于比较信息,但不能取代这些技术和司法核查。
最新新闻
同一主题的新闻
.webp)
.webp)