

Europol coordonează destructurarea Tycoon 2FA, o platformă globală de phishing-as-a-service folosită pentru ocolirea autentificării multi-factor
2eu.brussels


UE
Foto: 2eu.brussels

Vezi mereu știrile noastre în Google
O platformă majoră de phishing-as-a-service utilizată pentru ocolirea autentificării multi-factor și compromiterea pe scară largă a conturilor a fost perturbată în urma unei operațiuni internaționale coordonate, sprijinite de Europol, care a dus la eliminarea a 330 de domenii din infrastructura Tycoon 2FA.
Pe scurt
Tycoon 2FA oferea infractorilor cibernetici un toolkit pe bază de abonament, conceput pentru a intercepta sesiuni de autentificare în timp real și a obține acces neautorizat la conturi online, inclusiv la conturi protejate suplimentar. Operațiunea a fost coordonată de Europol prin European Cybercrime Centre (EC3) și a implicat autorități de aplicare a legii și actori din sectorul privat. Au fost eliminate 330 de domenii care formau infrastructura centrală a serviciului, inclusiv pagini de phishing și panouri de control. Perturbarea tehnică a fost condusă de Microsoft, iar măsuri operaționale au fost realizate de autorități din Letonia, Lituania, Portugalia, Polonia, Spania și Regatul Unit. Platforma era activă cel puțin din august 2023 și a fost descrisă ca una dintre cele mai mari operațiuni de phishing din lume. Tycoon 2FA genera zeci de milioane de emailuri de phishing pe lună și a facilitat acces neautorizat la aproape 100.000 de organizații la nivel global, inclusiv școli, spitale și instituții publice. Până la mijlocul lui 2025, Tycoon 2FA reprezenta aproximativ 62% din toate tentativele de phishing blocate de Microsoft.
Tycoon 2FA este descris ca un serviciu pe bază de abonament care furniza infractorilor cibernetici un set de instrumente conceput să intercepteze sesiuni de autentificare în timp real și să permită acces neautorizat la conturi online, inclusiv la conturi protejate prin straturi suplimentare de securitate. Instrumentul era utilizat pentru ocolirea autentificării multi-factor și pentru compromiterea conturilor la scară largă.
Operațiunea de perturbare a fost realizată de autorități de aplicare a legii și de parteneri din sectorul privat, sub coordonarea Europol prin European Cybercrime Centre. În cadrul acțiunii, au fost eliminate 330 de domenii care formau infrastructura centrală a serviciului, inclusiv pagini de phishing și panouri de control. Perturbarea tehnică a fost condusă de Microsoft, cu sprijinul unei coaliții de parteneri privați, în timp ce confiscarea infrastructurii și alte măsuri operaționale au fost derulate de autoritățile din Letonia, Lituania, Portugalia, Polonia, Spania și Regatul Unit.
Europol afirmă că platforma, activă cel puțin din august 2023, se număra printre cele mai mari operațiuni de phishing la nivel mondial. Tycoon 2FA permitea „mii de infractori cibernetici” să obțină acces ascuns la conturi de email și servicii cloud, iar la scară genera „zeci de milioane de emailuri de phishing în fiecare lună”. Instituția indică faptul că platforma a facilitat acces neautorizat la „aproape 100.000 de organizații” din întreaga lume, inclusiv școli, spitale și instituții publice.
În evaluarea prezentată, până la mijlocul lui 2025, Tycoon 2FA reprezenta „aproximativ 62% din toate tentativele de phishing blocate de Microsoft”.
Operațiunea a fost construită în jurul cooperării public-private. Europol precizează că investigația a început după ce Trend Micro a furnizat informații, iar Europol a diseminat aceste informații prin grupurile consultative și rețelele operaționale ale EC3, ceea ce a permis dezvoltarea unei strategii operaționale coordonate. O parte dintre membrii grupurilor consultative au fost apoi integrați în investigație pentru a sprijini acțiunea de perturbare.
Europol afirmă că, prin Cyber Intelligence Extension Programme, Microsoft și Trend Micro au lucrat alături de autoritățile de aplicare a legii, oferind expertiză tehnică și analiză de infrastructură. Instituția descrie rolul său ca „hub central” între partenerii privați și anchetatori, pentru a asigura că informațiile au fost partajate cu țările afectate și transformate în acțiune operațională coordonată.
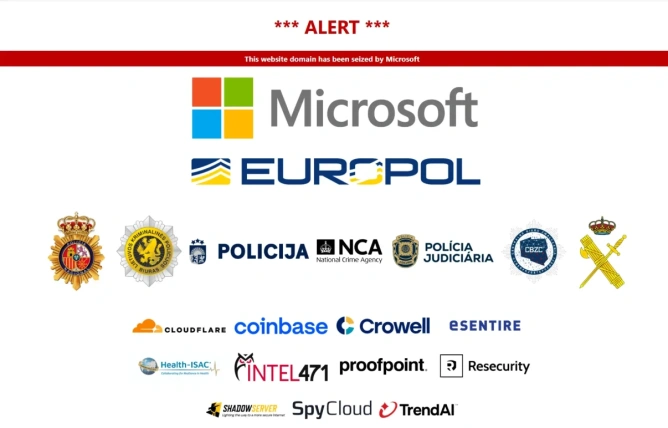
Lista partenerilor menționați include Cloudflare, Coinbase, Intel471, Microsoft, Proofpoint, Shadowserver Foundation, SpyCloud și Trend Micro. Autoritățile naționale enumerate în comunicare includ Poliția de Stat din Letonia, Biroul de Poliție Criminală din Lituania, Poliția Judiciară din Portugalia, Biroul Central de Combatere a Criminalității Cibernetice din Polonia, Poliția Națională și Guardia Civil din Spania și National Crime Agency din Regatul Unit.
Europol descrie Cyber Intelligence Extension Programme drept un mecanism care întărește cooperarea public-private în combaterea criminalității cibernetice, permițând partenerilor din sectorul privat să contribuie cu informații acționabile pentru rezultate operaționale. Programul este prezentat ca „primul de acest fel” și reunește experți din sectorul privat care lucrează temporar alături de analiști și investigatori EC3 la Haga, pe proiecte specifice.
Operațiunea este prezentată și în cadrul EMPACT, platforma multidisciplinară a UE împotriva amenințărilor criminale, care coordonează cooperarea strategică și operațională între autorități naționale, instituții și organisme ale UE și parteneri internaționali, în cicluri de patru ani, pe priorități comune.
Pe scurt
Tycoon 2FA oferea infractorilor cibernetici un toolkit pe bază de abonament, conceput pentru a intercepta sesiuni de autentificare în timp real și a obține acces neautorizat la conturi online, inclusiv la conturi protejate suplimentar. Operațiunea a fost coordonată de Europol prin European Cybercrime Centre (EC3) și a implicat autorități de aplicare a legii și actori din sectorul privat. Au fost eliminate 330 de domenii care formau infrastructura centrală a serviciului, inclusiv pagini de phishing și panouri de control. Perturbarea tehnică a fost condusă de Microsoft, iar măsuri operaționale au fost realizate de autorități din Letonia, Lituania, Portugalia, Polonia, Spania și Regatul Unit. Platforma era activă cel puțin din august 2023 și a fost descrisă ca una dintre cele mai mari operațiuni de phishing din lume. Tycoon 2FA genera zeci de milioane de emailuri de phishing pe lună și a facilitat acces neautorizat la aproape 100.000 de organizații la nivel global, inclusiv școli, spitale și instituții publice. Până la mijlocul lui 2025, Tycoon 2FA reprezenta aproximativ 62% din toate tentativele de phishing blocate de Microsoft.
Tycoon 2FA este descris ca un serviciu pe bază de abonament care furniza infractorilor cibernetici un set de instrumente conceput să intercepteze sesiuni de autentificare în timp real și să permită acces neautorizat la conturi online, inclusiv la conturi protejate prin straturi suplimentare de securitate. Instrumentul era utilizat pentru ocolirea autentificării multi-factor și pentru compromiterea conturilor la scară largă.
Operațiunea de perturbare a fost realizată de autorități de aplicare a legii și de parteneri din sectorul privat, sub coordonarea Europol prin European Cybercrime Centre. În cadrul acțiunii, au fost eliminate 330 de domenii care formau infrastructura centrală a serviciului, inclusiv pagini de phishing și panouri de control. Perturbarea tehnică a fost condusă de Microsoft, cu sprijinul unei coaliții de parteneri privați, în timp ce confiscarea infrastructurii și alte măsuri operaționale au fost derulate de autoritățile din Letonia, Lituania, Portugalia, Polonia, Spania și Regatul Unit.
Europol afirmă că platforma, activă cel puțin din august 2023, se număra printre cele mai mari operațiuni de phishing la nivel mondial. Tycoon 2FA permitea „mii de infractori cibernetici” să obțină acces ascuns la conturi de email și servicii cloud, iar la scară genera „zeci de milioane de emailuri de phishing în fiecare lună”. Instituția indică faptul că platforma a facilitat acces neautorizat la „aproape 100.000 de organizații” din întreaga lume, inclusiv școli, spitale și instituții publice.
În evaluarea prezentată, până la mijlocul lui 2025, Tycoon 2FA reprezenta „aproximativ 62% din toate tentativele de phishing blocate de Microsoft”.
Operațiunea a fost construită în jurul cooperării public-private. Europol precizează că investigația a început după ce Trend Micro a furnizat informații, iar Europol a diseminat aceste informații prin grupurile consultative și rețelele operaționale ale EC3, ceea ce a permis dezvoltarea unei strategii operaționale coordonate. O parte dintre membrii grupurilor consultative au fost apoi integrați în investigație pentru a sprijini acțiunea de perturbare.
Europol afirmă că, prin Cyber Intelligence Extension Programme, Microsoft și Trend Micro au lucrat alături de autoritățile de aplicare a legii, oferind expertiză tehnică și analiză de infrastructură. Instituția descrie rolul său ca „hub central” între partenerii privați și anchetatori, pentru a asigura că informațiile au fost partajate cu țările afectate și transformate în acțiune operațională coordonată.
Lista partenerilor menționați include Cloudflare, Coinbase, Intel471, Microsoft, Proofpoint, Shadowserver Foundation, SpyCloud și Trend Micro. Autoritățile naționale enumerate în comunicare includ Poliția de Stat din Letonia, Biroul de Poliție Criminală din Lituania, Poliția Judiciară din Portugalia, Biroul Central de Combatere a Criminalității Cibernetice din Polonia, Poliția Națională și Guardia Civil din Spania și National Crime Agency din Regatul Unit.
Europol descrie Cyber Intelligence Extension Programme drept un mecanism care întărește cooperarea public-private în combaterea criminalității cibernetice, permițând partenerilor din sectorul privat să contribuie cu informații acționabile pentru rezultate operaționale. Programul este prezentat ca „primul de acest fel” și reunește experți din sectorul privat care lucrează temporar alături de analiști și investigatori EC3 la Haga, pe proiecte specifice.
Operațiunea este prezentată și în cadrul EMPACT, platforma multidisciplinară a UE împotriva amenințărilor criminale, care coordonează cooperarea strategică și operațională între autorități naționale, instituții și organisme ale UE și parteneri internaționali, în cicluri de patru ani, pe priorități comune.
Ultimele știri
09:15
Fondatorul Asociației Profesionale a Ciobanilor, declarații după protestul ciobanilor: susținere pentru Călin Georgescu și sprijin pentru ferme
08:41
EXCLUSIV | 16 Septembrie 2026. Tendințe în căutările online / ultimele 24 de ore
08:28
Jurnaliști Snoop și Realitatea Plus, agresați în timpul protestului din Piața Victoriei
08:17
Lionel Messi va juca un ultim meci pentru Argentina
07:59
Ursula von der Leyen își prezintă astăzi discursul despre Starea Uniunii. Șapte teme pe care președinta Comisiei European le va aborda (POLITICO)
Vezi mai multe știri
ȘTIRI PE ACELEAȘI SUBIECTE

Feed personalizat de știri, căutare cu Inteligență Artificială și notificări într-o experiență mai interactivă.