

Google a blocat botnetul XCPE / Peste 1,3 milioane de TV Box-uri Videostrong erau infectate din fabrică



Vezi mereu știrile noastre în Google
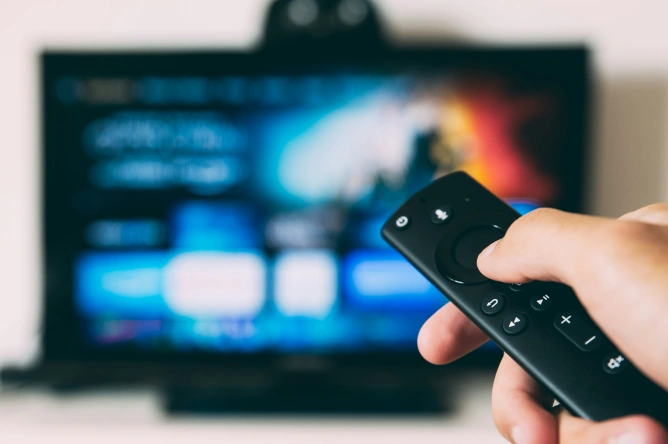
Google a blocat infrastructura botnetului XCPE, care controla peste 1,3 milioane de dispozitive Android, inclusiv TV Box-uri produse de compania Videostrong Technology. Potrivit Google Threat Intelligence Group, malware-ul era instalat înainte ca aparatele să ajungă la cumpărători și putea fi activat după prima pornire.
Spre deosebire de infectările obișnuite, utilizatorii nu trebuiau să descarce aplicații suspecte sau să acceseze site-uri periculoase. Codul malițios era integrat în software-ul dispozitivelor, iar Google susține că producătorul ar fi construit și administrat sistemul, vânzând ulterior accesul către operatori implicați în activități ilegale.
XCPE folosea conexiunile la internet ale proprietarilor pentru redirecționarea traficului, generarea de vizualizări publicitare false și instalarea altor programe. Malware-ul putea executa comenzi de la distanță, realiza capturi de ecran, simula apăsarea tastelor, colecta informații despre conturi și aplicații și dezactiva Google Play Protect. Începând din 2024, mecanismul a fost modificat pentru a evita detectarea, iar eliminarea aplicației nu era suficientă, deoarece aceasta se reinstala după repornire.
Google, împreună cu firme de securitate și autorități, a blocat serverele de comandă și control și a încetat colaborarea cu Videostrong. Măsurile ar putea afecta și accesul la cel puțin 10 milioane de dispozitive compromise prin rețele asociate. Compania le recomandă proprietarilor să deconecteze aparatele suspecte de la internet și să solicite producătorului un software sigur sau înlocuirea dispozitivului.
Surse



Ultimele știri
15:52
15:51
15:46
15:45
15:44
Vezi mai multe știri
ȘTIRI PE ACELEAȘI SUBIECTE



 (1).webp)