
数日前の10月22日と23日の夜、モルドバ共和国当局は、大規模なサイバー攻撃が発生し、約1,100万件のアクセス要求とデータベースへの不審な照会が行われたと発表した。標的となったサービスは、不正アクセスを阻止するため予防的に切断された。当時、機関側はデータが実際に流出したかどうかを明らかにしていなかったものの、この事件に続いて、被害者に個人情報を示しながら公的機関や銀行の職員を装って接触する詐欺の試みが行われる可能性があるとして、国民に注意を呼びかけた。
その後、新たな強制アクセスの試みが報告された。10月26日には、複数の公共デジタルプラットフォームが利用不能となり、インフラの確認のため予防的に切断された。その間、専門家はシステムを監視し、安全確保の措置を講じていた。一方、国の機関が公表したデータによれば、最初の攻撃によって約75万件のIDNPに関連する情報が不正に流出した可能性があり、そこには家族、年金、運転免許証に関するデータや一部の金融情報が含まれていた。また当局は、インターネットに接続されていないシステムも確認対象に含める必要があると述べた。
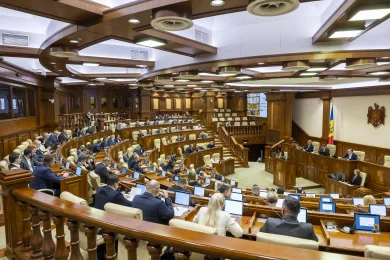
これを受け、マイア・サンドゥ大統領は、攻撃と対応措置を評価するため、近日中に国家安全保障会議を招集した。また、野党が事件の調査と情報システム上の脆弱性の特定を求めたことを受け、議会は後に公聴会を開催すると発表した。