Zoom、HSBC、CNN、Ikeaのウェブサイトを通じたサイバー攻撃/ハッカーは暗号通貨とApple製デバイスを標的にした
Medeea Stănescu


現実
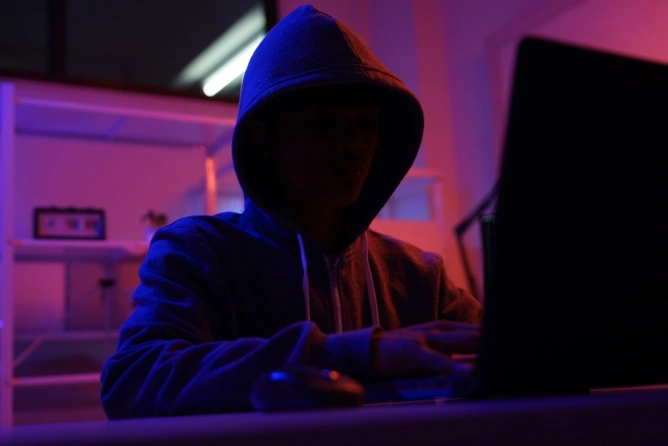
Hacker / Foto: Shutterstock

Googleでいつでも私たちのニュースを見る
週末に実行され、月曜日に発覚した攻撃で、100を超える主要企業や出版物のウェブサイトが悪意のあるJavaScriptコードを挿入され、侵害された。標的となった組織には、Zoom、HSBC、CNN、Ikea、Equifax、Salesforceなどが含まれる。
このコードは、ウェブサイトのインターフェースのテストと最適化に使用されるプラットフォーム、Optimizelyを通じて送信された。ReutersとMetro.co.ukが引用した研究者によると、攻撃者は暗号通貨ウォレットのアドレスを変更し、銀行カードのデータやCookieを盗み、iPhoneやiPadを侵害することができた。
Optimizelyは、脆弱性を修正し、悪意のあるコードを削除して、影響を受けたアカウントをリセットしたと発表した。被害の規模は現時点では不明で、調査対象となっている企業は、侵入がどのように発生したのかを特定しようとしている。SalesforceとEquifaxは、プラットフォームの利用を停止した。
この事件は、一連の情報・技術上の問題に続いて発生した。その前日には、Chase、Wells Fargo、Bank of Americaの顧客がオンラインアカウントへのアクセスに困難があると報告した。前週にはMicrosoftのアプリケーションが利用できなくなり、米国の数千便が通信障害の影響を受けた。
ソース


最新ニュース
同じテーマのニュース

AI検索機能付きのパーソナライズされたニュースフィードと通知で、よりインタラクティブな体験を。