A Google blokkolta az XCPE botnetet / Több mint 1,3 millió Videostrong TV Boxot már gyárilag megfertőztek



Mindig nézd híreinket a Google-on
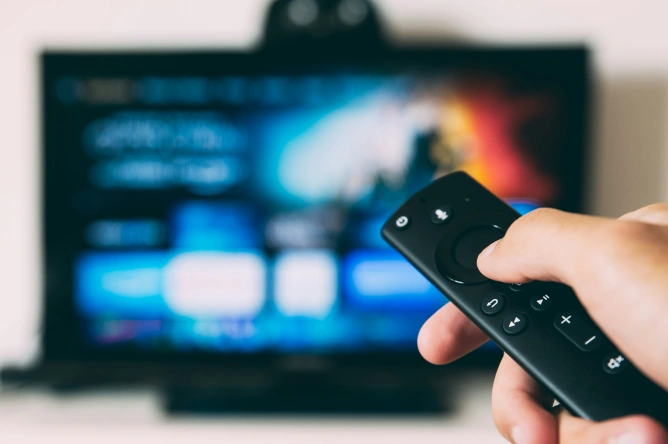
A Google blokkolta az XCPE botnet infrastruktúráját, amely több mint 1,3 millió Android-eszközt, köztük a Videostrong Technology által gyártott TV Boxokat irányított. A Google Threat Intelligence Group szerint a kártevőt még azelőtt telepítették, hogy a készülékek eljutottak volna a vásárlókhoz, és az első bekapcsolás után aktiválható volt.
A szokásos fertőzésekkel ellentétben a felhasználóknak nem kellett gyanús alkalmazásokat letölteniük vagy veszélyes webhelyeket felkeresniük. A rosszindulatú kód az eszközök szoftverébe volt beépítve, a Google pedig azt állítja, hogy a rendszert vélhetően a gyártó fejlesztette és üzemeltette, majd az illegális tevékenységekben részt vevő üzemeltetőknek értékesítette a hozzáférést.
Az XCPE a tulajdonosok internetkapcsolatait használta a forgalom átirányítására, hamis hirdetésmegtekintések generálására és más programok telepítésére. A kártevő távolról parancsokat hajthatott végre, képernyőképeket készíthetett, szimulálhatta a billentyűleütéseket, fiókokkal és alkalmazásokkal kapcsolatos információkat gyűjthetett, valamint letilthatta a Google Play Protectet. 2024-től a mechanizmust úgy módosították, hogy elkerülje az észlelést, az alkalmazás eltávolítása pedig nem volt elegendő, mivel az újraindítás után újratelepült.
A Google biztonsági cégekkel és hatóságokkal együttműködve blokkolta a parancs- és vezérlőszervereket, és megszakította együttműködését a Videostronggal. Az intézkedések legalább 10 millió, kapcsolódó hálózatokon keresztül kompromittált eszköz hozzáférését is érinthetik. A vállalat azt javasolja a tulajdonosoknak, hogy válasszák le a gyanús készülékeket az internetről, és kérjenek a gyártótól biztonságos szoftvert vagy az eszköz cseréjét.
իtsunamiForrások



Legfrissebb hírek
14:11
14:09
14:07
13:56
13:49
További hírek megtekintése
HÍREK UGYANARRÓL A TÉMÁRÓL









 (1).webp)