



A DNSC egy adathalász-kampányra figyelmeztet, amely a Romarg hivatalos kommunikációját utánozza, és csalárd e-mailekben érzékeny adatokat kér.
Sanziana Georgescu


Aktuális
sursa foto: unsplash.com

Mindig nézd híreinket a Google-on
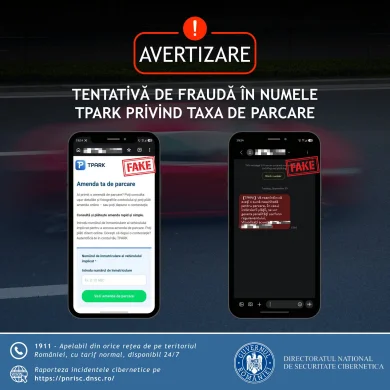
A DNSC egy olyan adathalász-kampányról számolt be, amelyben a támadók a Romarg hivatalos kommunikációját imitáló hamis e-maileket használnak. A felhasználók olyan üzeneteket kapnak, amelyekben azt állítják, hogy a kifizetések nem történtek meg, és a szolgáltatások felfüggesztésével fenyegetnek. Az e-mailek egy kompromittált weboldalra mutató linket tartalmaznak, amelyen érzékeny adatokat kérnek. A DNSC azt tanácsolja a felhasználóknak, hogy kerüljék a gyanús e-mailekben található linkek elérését, és mindig ellenőrizzék a feladó címét.
Források


Legfrissebb hírek
22:52
Dan Neculăescu támogatja a mesterséges intelligencia emberi ellenőrzését és a visszaélésszerű felhasználás elleni egyértelmű szabályokat
22:29
Az Egyesült Államok Szövetségi Tartalékbankja úgy döntött, hogy 3,75%-4%-on tartja az irányadó kamatlábat a továbbra is magas infláció ellenére
22:14
Diana Stoica azzal vádolja a PSD-t és az AUR-t, hogy megakadályozták a pénzügyminiszter parlamenti meghallgatását
22:02
Cristela Georgescu szabálytalanságokkal vádolja Călin Georgescu eljárását az előzetes letartóztatás meghosszabbítása után
21:54
Eurostat: 2026 második negyedévében 0,1%-kal nőtt az egy főre jutó reáljövedelem az EU-ban, miközben csökkent a megtakarítási ráta
További hírek megtekintése
HÍREK UGYANARRÓL A TÉMÁRÓL

Személyre szabott hírfolyam, mesterséges intelligencia alapú keresés és értesítések interaktívabb élményben.


