La Comisión Europea reúne a las agencias de la UE y a las autoridades nacionales tras los ataques contra instalaciones frigoríficas de tiendas



Ve siempre nuestras noticias en Google
Dos reuniones con ENISA, Europol y las autoridades nacionales tienen como objetivo coordinar la respuesta a los incidentes que perturbaron la refrigeración en tiendas de varios países. Algunos comerciantes retiraron alimentos de la venta. Las investigaciones siguen siendo nacionales, y la Comisión no ha atribuido los ataques a un Estado ni a un grupo.
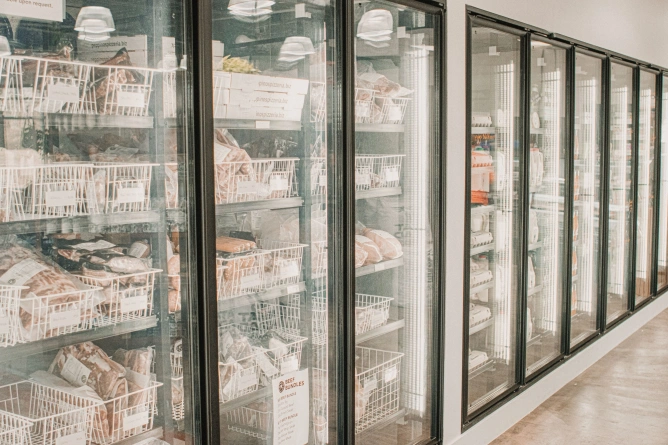
La Comisión Europea convocó, el 3 de noviembre, dos reuniones con las agencias de la UE y las autoridades nacionales para coordinar la respuesta a los incidentes cibernéticos que afectaron a las instalaciones frigoríficas de algunas tiendas de varios países europeos. El anuncio llega después de las perturbaciones notificadas durante la noche del domingo al lunes, que obligaron a algunos comerciantes a retirar productos alimentarios. Las investigaciones están dirigidas por las autoridades nacionales, y la Comisión no ha atribuido los ataques a un Estado ni a un grupo.
En resumen
1.La primera reunión incluyó a ENISA, Europol y los servicios de la Comisión; la segunda se celebró a través de EU-CyCLONe, la red de autoridades nacionales que gestionan las crisis cibernéticas. El objetivo es intercambiar información y coordinar la respuesta.
2.Los operadores informaron de incidentes en decenas de tiendas. Reuters señala, entre otras, 15 Carrefour en Bélgica, cinco Spar del grupo Colruyt, siete Coop en Suecia y 13 SuperValu en Irlanda. Estas cifras no constituyen un balance oficial europeo.
3.CERT-FR había advertido en octubre sobre la vulneración de algunos equipos de control de la refrigeración. La autoridad recomienda proteger el acceso remoto y verificar la configuración, incluidos los programas de descongelación.
4.La Comisión no ha atribuido los ataques a un Estado ni a una organización. Las reuniones no sustituyen a las investigaciones nacionales ni establecen que los incidentes de distintos países tengan el mismo autor.
5.La perturbación de la refrigeración puede provocar la pérdida de existencias aunque la tienda permanezca abierta. La información disponible no establece el valor total de los daños ni una interrupción general del suministro alimentario europeo.
Thomas Regnier, portavoz de la Comisión para el ámbito digital, confirmó las dos reuniones en la sesión informativa de prensa del martes. La primera tuvo lugar por la mañana, en el marco del grupo interinstitucional europeo, con la participación de la Agencia de la UE para la Ciberseguridad, ENISA, Europol y los servicios competentes de la Comisión. La segunda, organizada más tarde esa misma mañana con EU-CyCLONe, reunió a autoridades nacionales, incluidas las de los Estados afectados.
Las conversaciones tienen como objetivo proporcionar a las autoridades información sobre lo ocurrido y facilitar una respuesta colectiva a incidentes que trascienden las fronteras de un Estado. Regnier subrayó los efectos que los ciberataques pueden tener en los servicios utilizados diariamente por los ciudadanos. La Comisión no ha anunciado la asunción de las investigaciones ni los resultados de una única investigación europea.
El relato de Reuters describe problemas en varias decenas de tiendas Delhaize de Bélgica y Luxemburgo, en 15 Carrefour y cinco Spar del grupo Colruyt en Bélgica. En Suecia, Coop indicó que siete establecimientos se vieron afectados, mientras que en Irlanda Musgrave informó de perturbaciones en 13 SuperValu. Varios operadores retiraron productos refrigerados o congelados; algunas tiendas pudieron continuar su actividad.
Estas son informaciones de empresas, no un inventario europeo completo. El número de tiendas no muestra por sí solo cuántas instalaciones fueron comprometidas, cuánta mercancía se perdió o cuál fue el valor de los daños. La Comisión no ha presentado un balance consolidado. Tampoco la referencia a cinco o seis países, formulada por un periodista durante la sesión informativa, fue validada por Regnier como total oficial.
En Bélgica, la Fiscalía Federal abrió una investigación, confirmó su portavoz a Belga. La investigación se refiere a las perturbaciones de las instalaciones frigoríficas notificadas en las tiendas. Las autoridades no habían anunciado entonces conclusiones sobre los autores de los ataques ni sobre el método completo de vulneración.
La importancia técnica va más allá del funcionamiento de un refrigerador individual. Los sistemas comerciales pueden supervisarse y controlarse a distancia: gestionan temperaturas, alarmas y ciclos de descongelación. Si el acceso a estos controles se ve comprometido, la modificación de los ajustes puede afectar a la conservación de los alimentos sin que la instalación física sea destruida. La comprobación de los productos y el restablecimiento del funcionamiento seguro siguen siendo responsabilidad de los operadores y las autoridades competentes.
Ya existía una advertencia pertinente en Francia. En la alerta emitida en octubre, CERT-FR informó de numerosas vulneraciones de equipos Danfoss de las series AK-SM y AK-SC, así como de Copeland xweb y Dixell xweb. El documento se refiere a equipos de control de la refrigeración y no identifica públicamente a ningún autor de las campañas.
La autoridad francesa recomienda eliminar la exposición directa de las interfaces de administración en internet, verificar toda la configuración, incluidos los programas de descongelación, y restablecer el acceso mediante una VPN segura o una red protegida. Las medidas incluyen las actualizaciones y el cambio de las contraseñas predeterminadas. En el caso de un equipo vulnerable que siga expuesto, un simple restablecimiento no impide una nueva vulneración.
La alerta explica por qué debe protegerse el acceso a los sistemas frigoríficos. No demuestra que todos los incidentes de noviembre explotaran la misma vulnerabilidad ni que fueran obra del mismo grupo. Una semejanza entre los efectos observados no basta para establecer el vínculo entre dos ataques.
Preguntado por la posibilidad de una operación respaldada por un Estado, mencionando a Rusia en la pregunta, Regnier se negó a atribuirla desde la tribuna de la Comisión y remitió a las investigaciones nacionales en curso. No confirmó ningún vínculo demostrado con los incidentes franceses de octubre.
EU-CyCLONe es la red de cooperación de las autoridades nacionales responsables de gestionar las crisis cibernéticas. Creada en 2020 y formalizada mediante la Directiva NIS2, apoya el intercambio de información y la evaluación conjunta de incidentes de gran escala o transfronterizos. ENISA le proporciona la secretaría. La red facilita la coordinación operativa, mientras que la investigación de los hechos y la determinación de la responsabilidad penal siguen correspondiendo a las autoridades de investigación.
Regnier también mencionó la NIS2, la Cyber Resilience Act y la Cyber Solidarity Act como ejemplos de los instrumentos mediante los cuales la UE apoya la resiliencia y la cooperación. La referencia a estos actos no equivale a anunciar la activación de todos sus mecanismos para los incidentes en las tiendas. La Comisión confirmó las reuniones y el contacto con los Estados miembros, sin declarar durante la sesión informativa una crisis cibernética europea.
Para los comerciantes, restablecer la refrigeración y comprobar la seguridad de las existencias son las urgencias inmediatas. Para las autoridades, aún deben determinarse la magnitud de los daños, las vías de acceso utilizadas y los posibles vínculos entre los incidentes. La cooperación europea puede ayudar a comparar la información, pero no sustituye estas verificaciones técnicas y judiciales.
Últimas noticias
17:52
17:42
17:33
17:20
17:17
Ver más noticias
NOTICIAS SOBRE LOS MISMOS TEMAS
.webp)
.webp)