
Unos días antes, durante las noches del 22 y 23 de octubre, las autoridades de la República de Moldavia anunciaron un ciberataque de gran escala que generó aproximadamente 11 millones de solicitudes de acceso y consultas sospechosas a las bases de datos, mientras que los servicios afectados fueron desconectados preventivamente para bloquear el acceso no autorizado. Aunque las instituciones no precisaron entonces si los datos habían sido efectivamente extraídos, advirtieron a la población de que el incidente podría ir seguido de intentos de fraude mediante el contacto con las víctimas utilizando información personal, haciéndose pasar por empleados de instituciones públicas o de bancos.
Posteriormente, se notificaron nuevos intentos de acceso forzado: el 26 de octubre, varias plataformas digitales públicas permanecieron indisponibles, tras ser desconectadas preventivamente para verificar la infraestructura, mientras los especialistas vigilaban los sistemas y llevaban a cabo medidas de seguridad. Paralelamente, los datos publicados por las agencias estatales indicaron que el ataque inicial permitió la extracción no autorizada de cierta información correspondiente a aproximadamente 750.000 IDNP, incluidos datos sobre la familia, pensiones, permisos de conducir y cierta información financiera, y las autoridades señalaron que las verificaciones también deben incluir sistemas que no están conectados a internet.
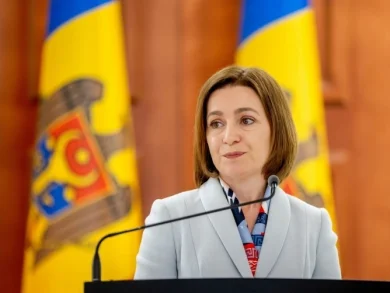
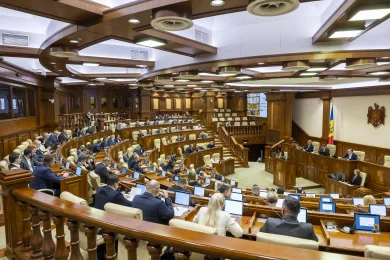
En respuesta, la presidenta Maia Sandu convocó para el periodo siguiente una reunión del Consejo Nacional de Seguridad para evaluar el ataque y las medidas de respuesta, y posteriormente el Parlamento anunció que organizaría audiencias, después de que la oposición solicitara examinar el incidente e identificar las vulnerabilidades informáticas.