



Modelul Mythos AI, destinat securității cibernetice la nivel enterprise, a fost accesat ilegal de utilizatori printr-un forum privat. Compania Anthropic investighează incidentul
Radu Burcă


Actualitate
Foto: shutterstock.com

Vezi mereu știrile noastre în Google
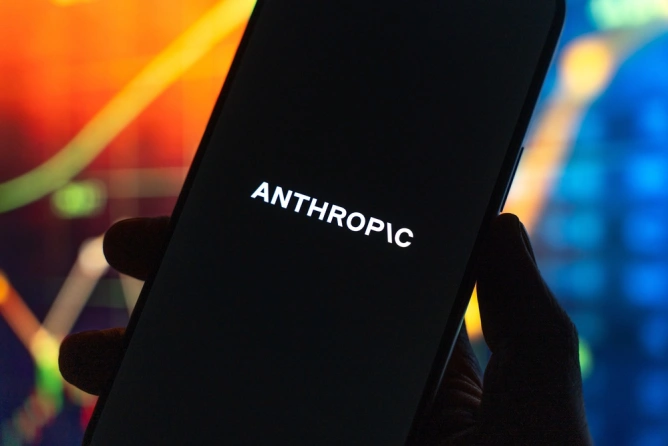
Modelul Mythos AI, dezvoltat pentru aplicații de securitate cibernetică la nivel enterprise, face parte dintr-un program restrâns de testare, destinat doar unor companii selectate. Potrivit Bloomberg, un grup de utilizatori a reușit să acceseze modelul prin intermediul unui furnizor terț implicat în testare, facilitând accesul printr-un forum online privat. Sursele indică faptul că utilizatorii neautorizați nu doar că au pătruns în sistem, dar au folosit modelul în mod repetat. Un purtător de cuvânt al Anthropic a confirmat că firma analizează situația, dar nu există dovezi că infrastructura internă a fost compromisă. Modelul, care nu a fost lansat public din cauza riscurilor potențiale, este testat în cadrul Project Glasswing, implicând parteneri precum Amazon, Apple și JPMorgan Chase. Mythos AI este utilizat pentru identificarea vulnerabilităților informatice și consolidarea securității sistemelor.
Surse


Ultimele știri
23:12
Florin Manole: „Discuţia despre salariul minim trebuie să înceapă în săptămânile următoare / La 1 ianuarie 2027, salariul minim va fi cel care este acum în plată, 4.325 brut”
22:53
Alexandru Rogobete promite un nou mecanism de plată a gărzilor făcute de medici. Vor fi plătiți și rezidenții
22:53
Sever Voinescu: Jocul de-a suveranitatea
22:25
Ministrul Muncii anunță că pregătește indexarea pensiilor: „Vom înainta Ministerului de Finanţe şi premierului propunerea de a respecta legea, pentru că după doi ani pentru pensionari nu se mai poate suporta”
22:06
Dan Neculăescu, discuții cu omologul său francez Jean-Noël Barrot despre securitatea la Marea Neagră
Vezi mai multe știri
ȘTIRI PE ACELEAȘI SUBIECTE
.webp)

Feed personalizat de știri, căutare cu Inteligență Artificială și notificări într-o experiență mai interactivă.