

Directoratul Național de Securitate Cibernetică avertizează asupra unei noi amenințări cibernetice de tip 'spoofed', care vizează obținerea de date sensibile.
Irina Balcu


Actualitate
Foto Needpix

Vezi mereu știrile noastre în Google
Atacatorii se prezintă drept angajați ai instituției și folosesc tehnologia Voice over IP pentru a apela potențialele victime, preluând informații de contact fără acordul acestora. Specialiștii DNSC oferă recomandări pentru a preveni astfel de fraude, precum verificarea autenticității apelurilor de la instituții înainte de a furniza date sensibile. De asemenea, se recomandă raportarea oricăror apeluri de acest tip către autorități.
Surse

Ultimele știri
22:40
Petre-Florin Manole anunță că platforma Work in Romania este din nou funcțională
22:15
Autoritățile au emis un mesaj RO-Alert în nordul județului Tulcea după detectarea unei ținte în apropierea graniței cu Ucraina
22:00
George Simion îi răspunde lui Nicușor Dan după criticile președintelui: „Suntem țintă acum într-un plan pentru scoaterea partidului nostru în afara legii”
21:43
MAE al Republicii Moldova condamnă încălcarea spațiului aerian de două rachete rusești de tip Banderol, intrate dinspre Odesa
21:26
Parlamentul Suediei a aprobat cadrul constituțional pentru retragerea cetățeniei persoanelor cu dublă cetățenie în caz de fraudă sau condamnări pentru infracțiuni grave
Vezi mai multe știri
ȘTIRI PE ACELEAȘI SUBIECTE
Actualitate
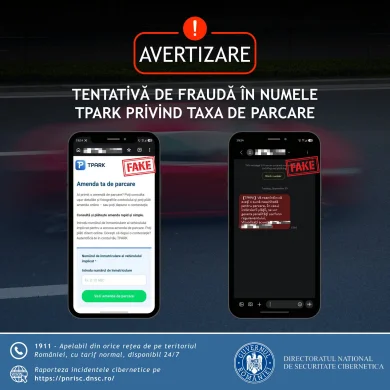
DNSC avertizează utilizatorii TPARK: Mesajele false cer plata urgentă a unor presupuse amenzi de parcare
Actualitate
DNSC avertizează: Site-uri false copiază branduri cunoscute pentru a obține date personale și bancare
Actualitate
DNSC a raportat dificultăți temporare de accesare a site-ului, posibil provocate de un atac DDoS

Feed personalizat de știri, căutare cu Inteligență Artificială și notificări într-o experiență mai interactivă.




 (1).webp)
.webp)