



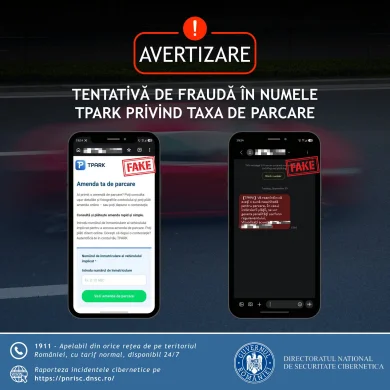
DNSC avertizează asupra unei campanii de phishing în care atacatorii trimit emailuri false care par a proveni de la instituții sau companii cunoscute din domeniul financiar-contabil
Raluca Ioana Draghici


Actualitate
www.shutterstock.com

Vezi mereu știrile noastre în Google
Mesajele malițioase, adesea ce par a proveni de la surse legitime, pot conține atașamente periculoase care, odată deschise, instalează ransomware și criptează datele dispozitivului. Specialiștii recomandă să nu deschideți atașamente din emailuri suspecte, să faceți copii de siguranță ale datelor, să instalați soluții antivirus actualizate și să verificați sursa înainte de a efectua plăți. De asemenea, emailurile suspecte ar trebui raportate autorităților competente.
Surse

DNSC atrage atenția asupra unei campanii de emailuri suspecte și atașamente periculoase ce par a fi trimise de organizații oficiale
Hoții online au inventat încă o capcană prin email

DNSC: Atenţie la emailuri suspecte. Campanie de phishing cu emailuri care par a proveni de la organizaţii sau companii cunoscute
Ultimele știri
18:43
Ucraineanul acuzat de sabotaj la Uzina Carfil, arestat preventiv în Polonia
18:20
AUR anunță că va depune o moțiune de cenzură împotriva Guvernului Niculescu
18:12
Utilizatorii Revolut nu se pot loga în aplicație, iar compania confirmă problemele de acces
18:06
Guvernul francez respinge cererile de modificare a datei alegerilor prezidențiale din 2027
17:48
Zelenski admite posibilitatea unor garanții de securitate pentru Rusia în viitoarele negocieri de pace
Vezi mai multe știri
ȘTIRI PE ACELEAȘI SUBIECTE
.webp)

Feed personalizat de știri, căutare cu Inteligență Artificială și notificări într-o experiență mai interactivă.